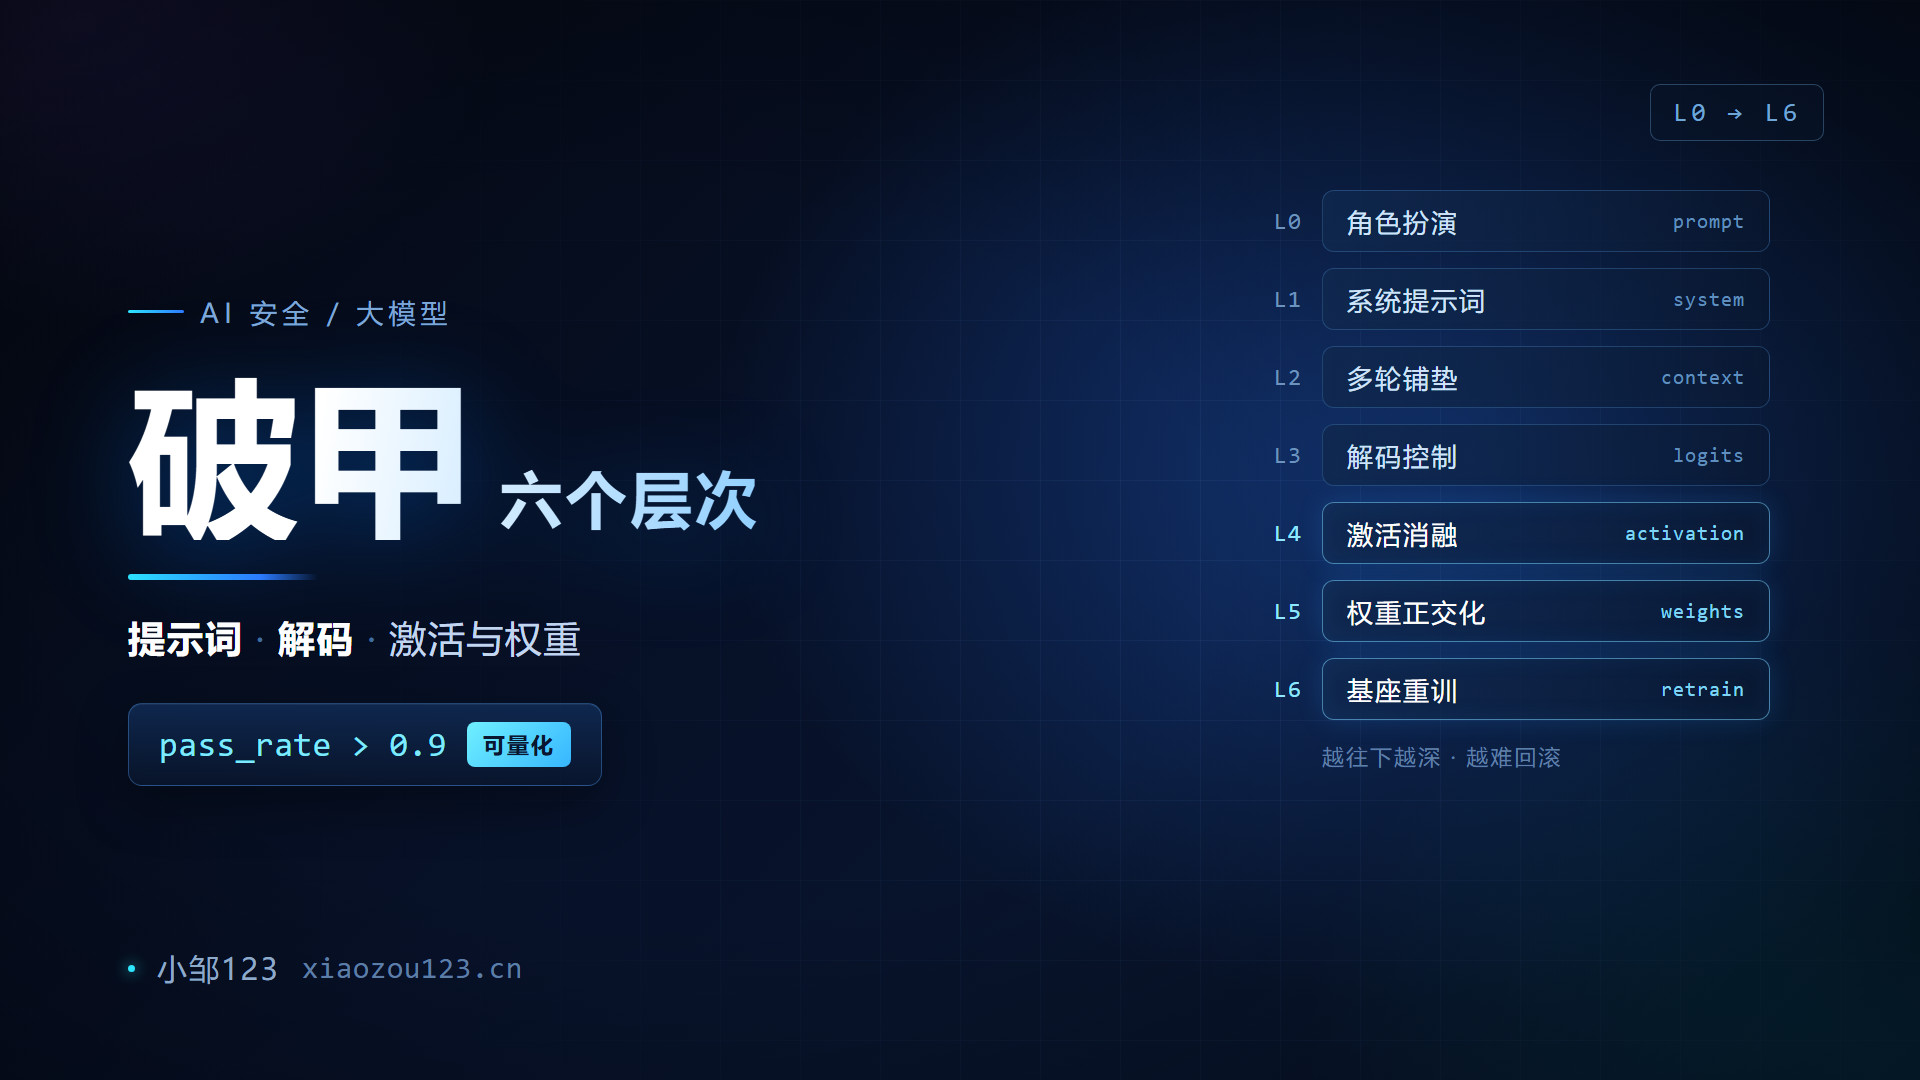
从预训练、SFT 到 RLHF,拆解模型的「道德感」是怎么被装进去的;再讲清数据过滤、能力遗忘、行为对齐三种处理方式的差别,逐层拆解 L0–L6 破甲手段,并给出 pass_rate、drift、hollow_rate 三个可量化的效果判据。
网络安全
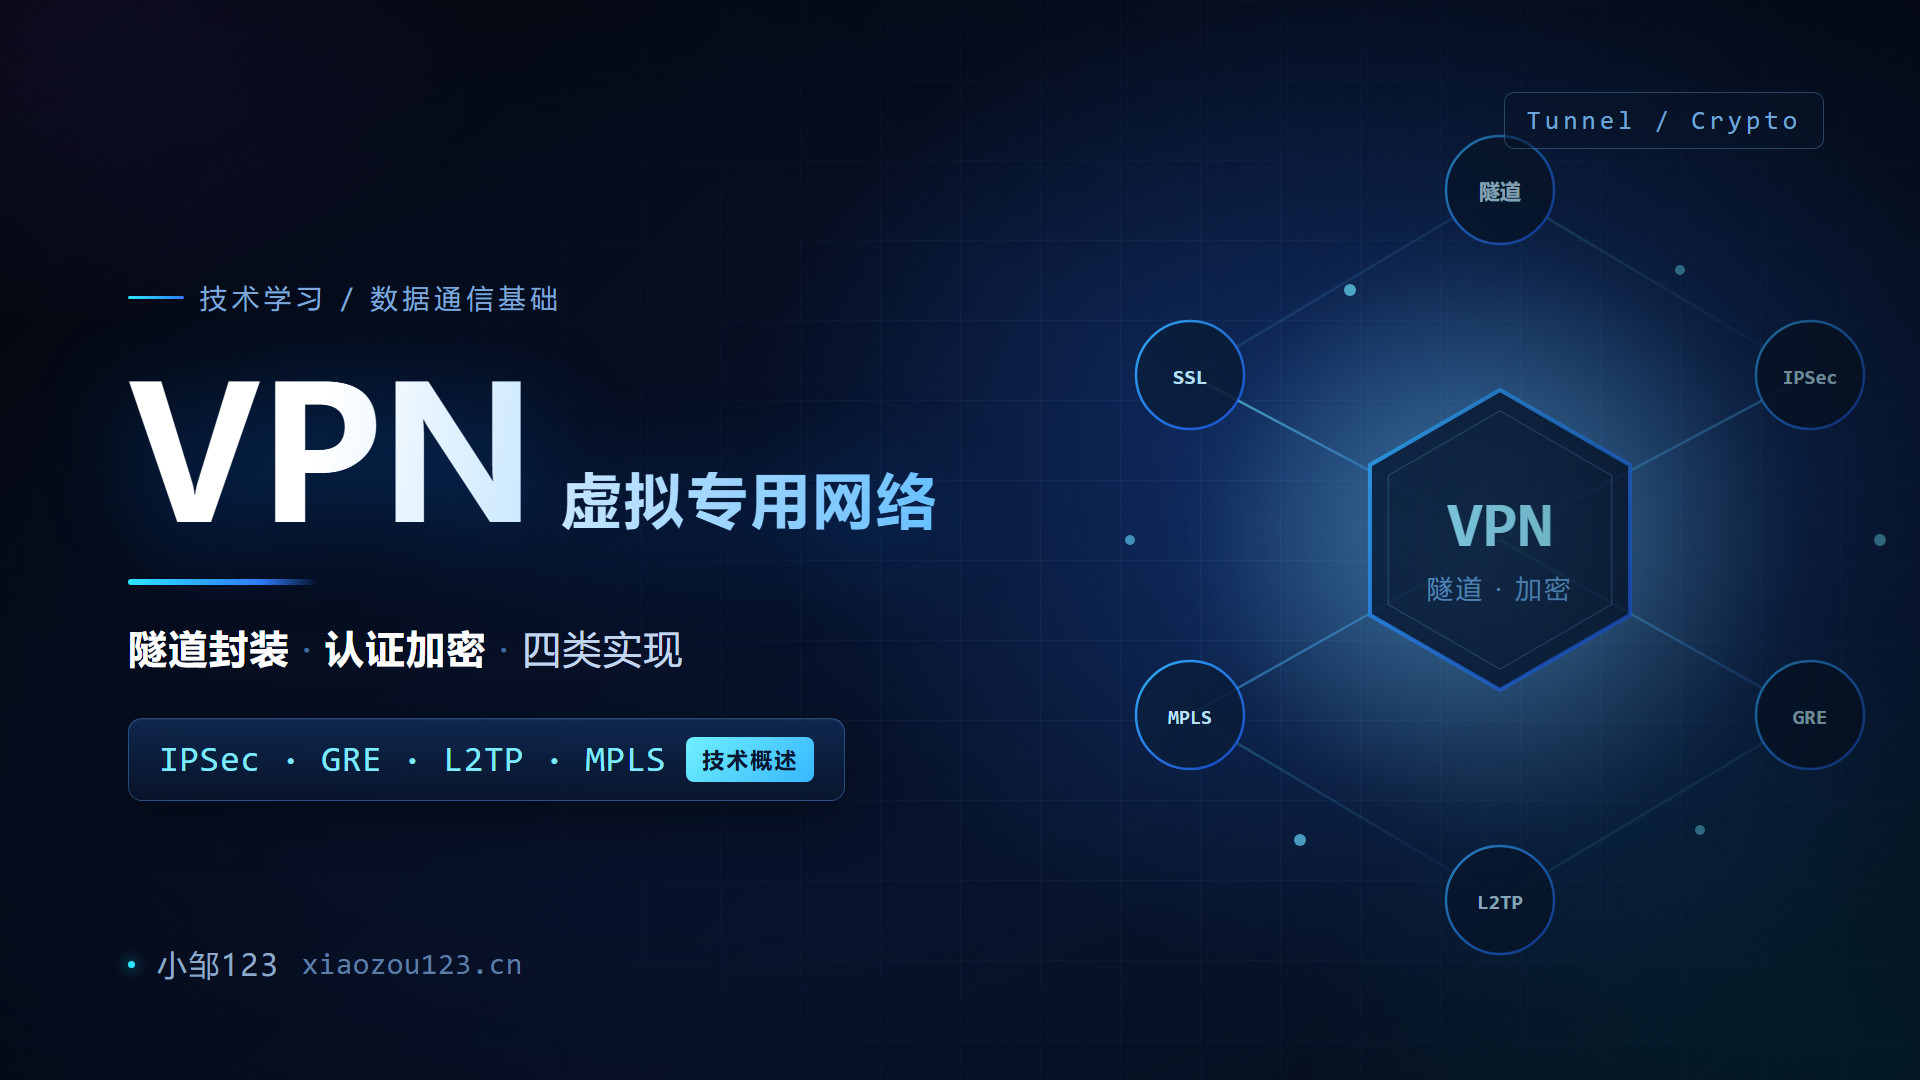
VPN 在公网上搭出一条逻辑专网:先把报文封装成隧道,再用认证、加密与验证保证安全。本文讲清 VPN 的分类框架与四项关键技术,并逐一拆解 IPSec(AH/ESP、IKE 两阶段、SA)、GRE、L2TP 与 MPLS VPN 的协议体系、工作过程与适用边界,最后给出选型对照。
CVE-2026-109618 被标成 CVSS 9.8、影响 70% 的网站。我搭了 PHP 8.3.35 靶场,写了检测工具,跑了 27 种组合共 810 轮——一个都没中。
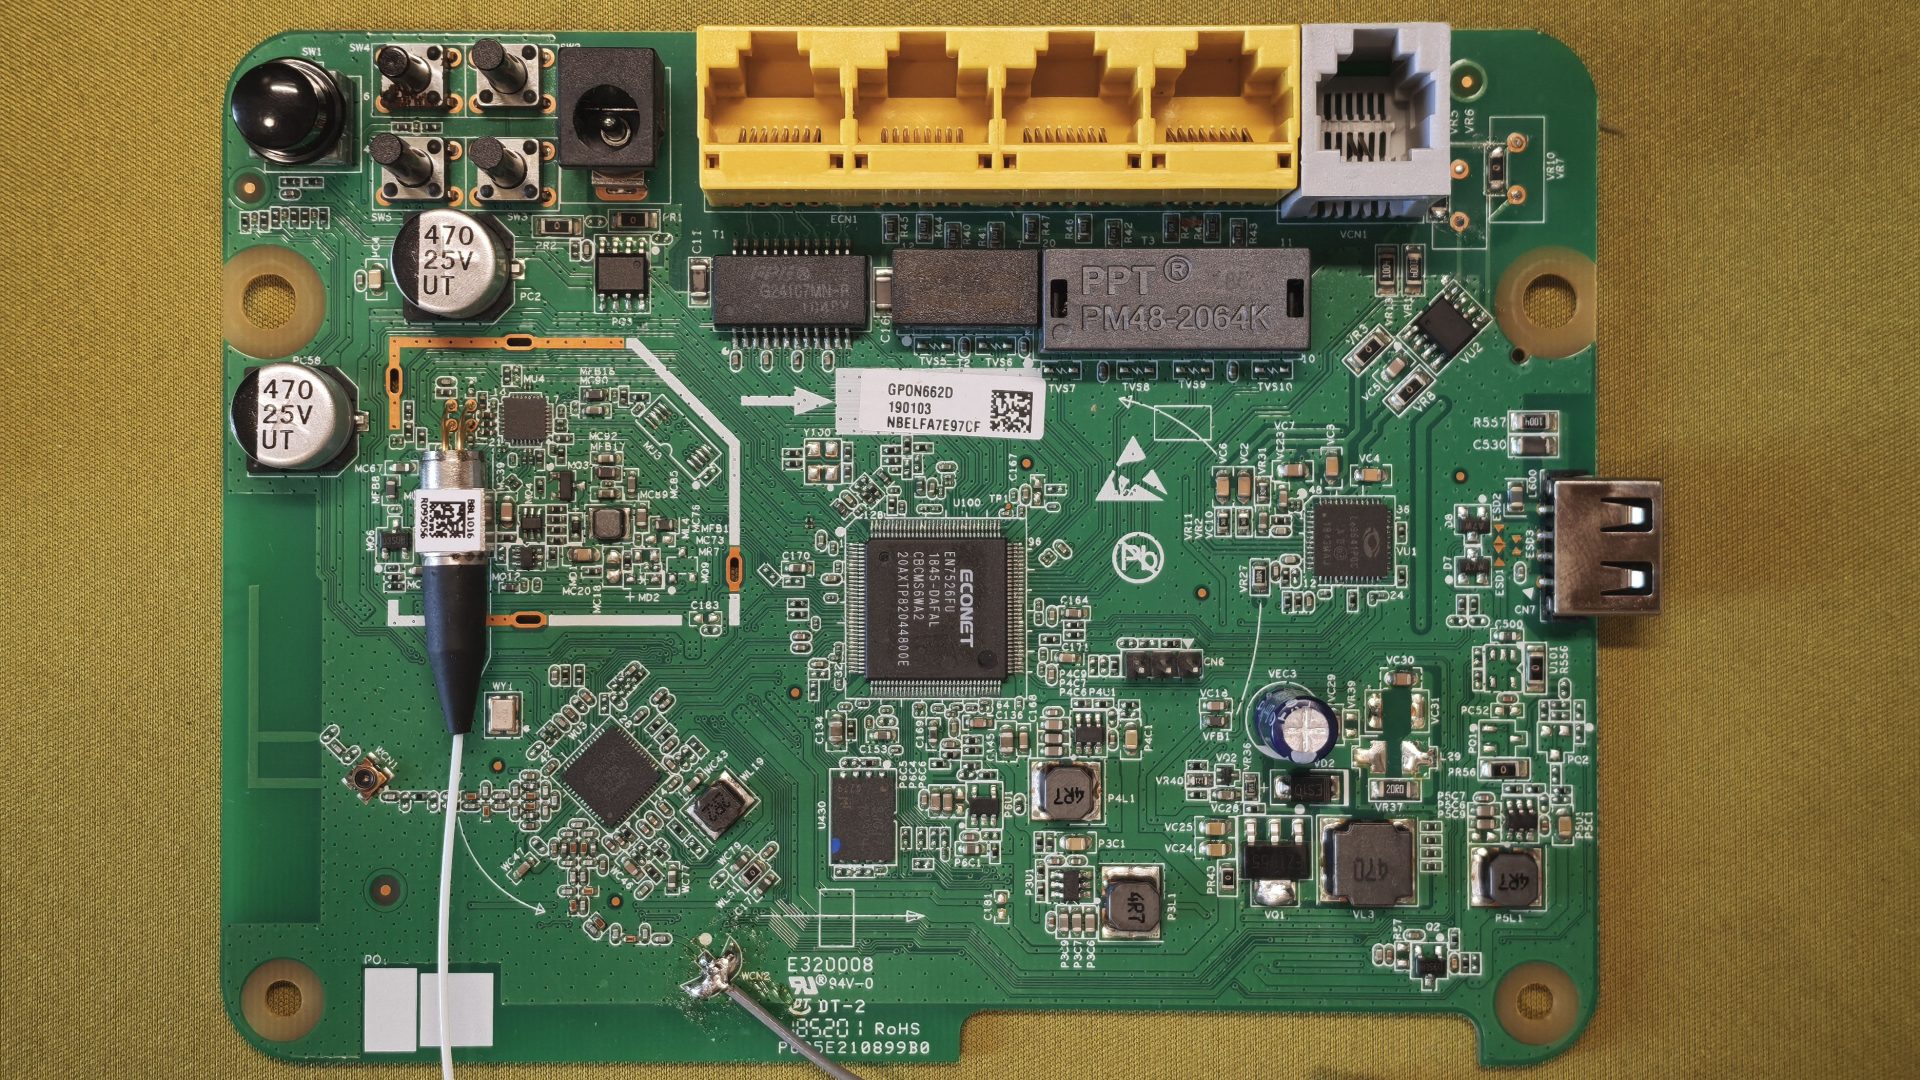
只用光猫背面标签上的普通账户,不靠运营商超密,拿到 G-140W-MD 的 root 权限,并完整导出 256MB 闪存固件。附漏洞分析、MD5crypt 撞库过程与防御建议。
一台中国移动定制的 TCL T36 Max,海思方案。Web 端能读配置、读密码、打 XSS,却拿不到 shell;拆机焊串口进 U-Boot,啃完 UBI 和 squashfs 掏出 shadow,最后发现答案一直在最显眼的地方——厂商把 telnet 拼成了 telenet,开关要的是布尔
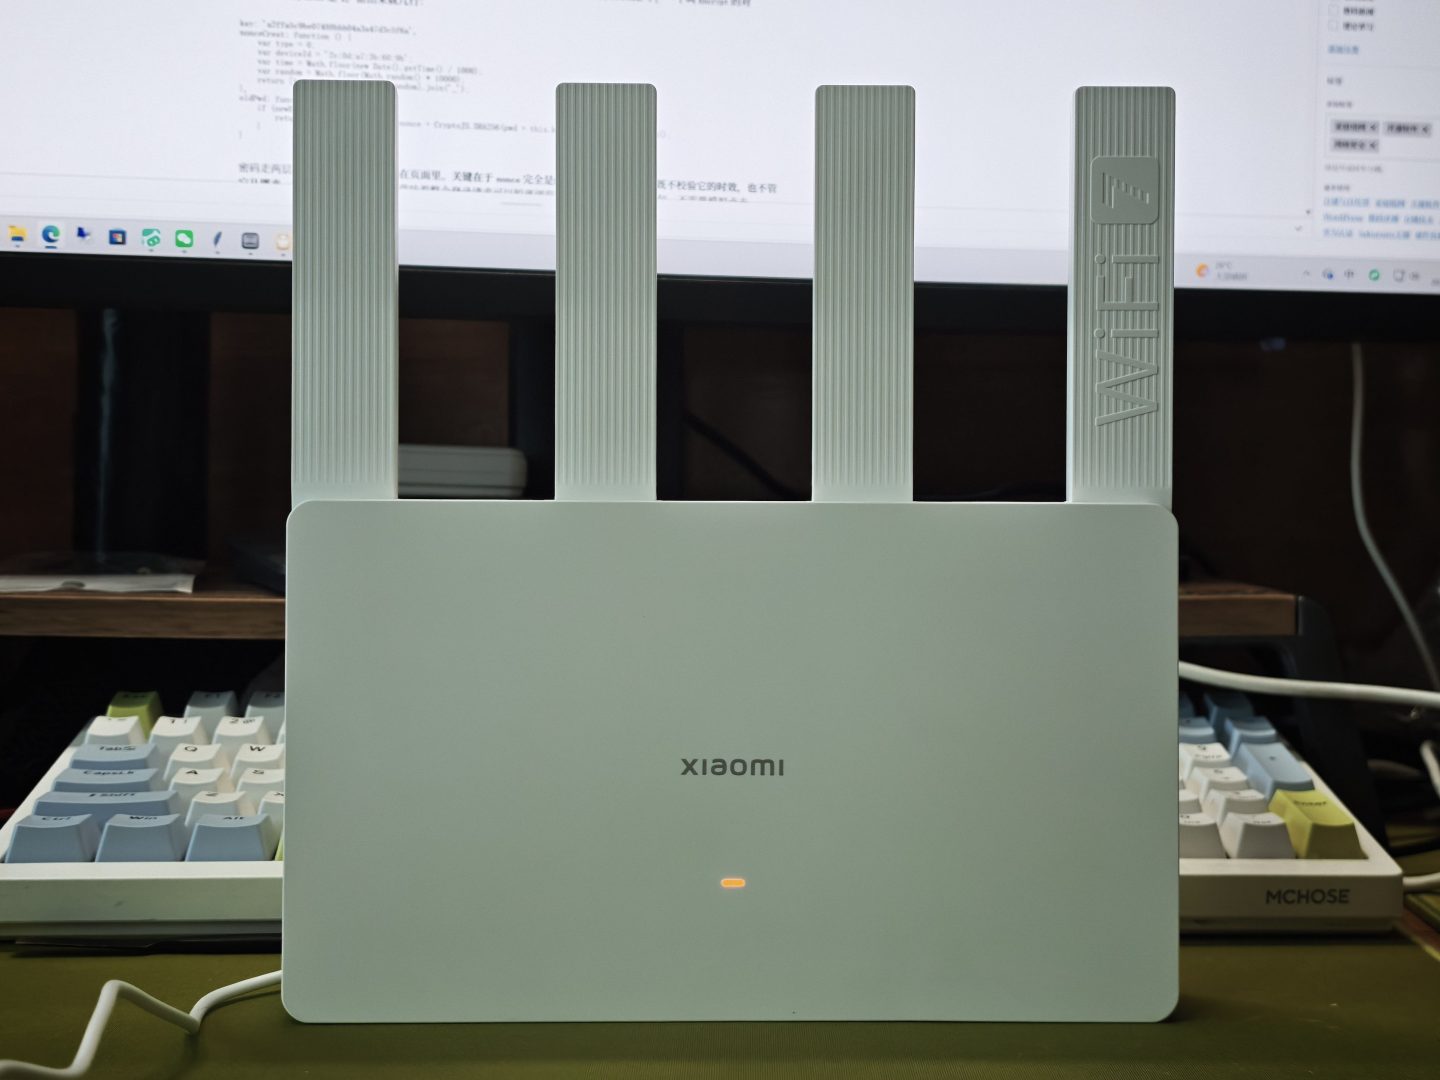
记录一台小米 BE3600 2.5G(RD15)固件 1.0.87 的挖洞过程:本想在锁死 SSH 的官方固件上开个 telnet,telnet 没开成,却挖出 start_binding 的命令注入(无回显,用 sleep 做时序验证)和 sys_log + c_download 串联的任意
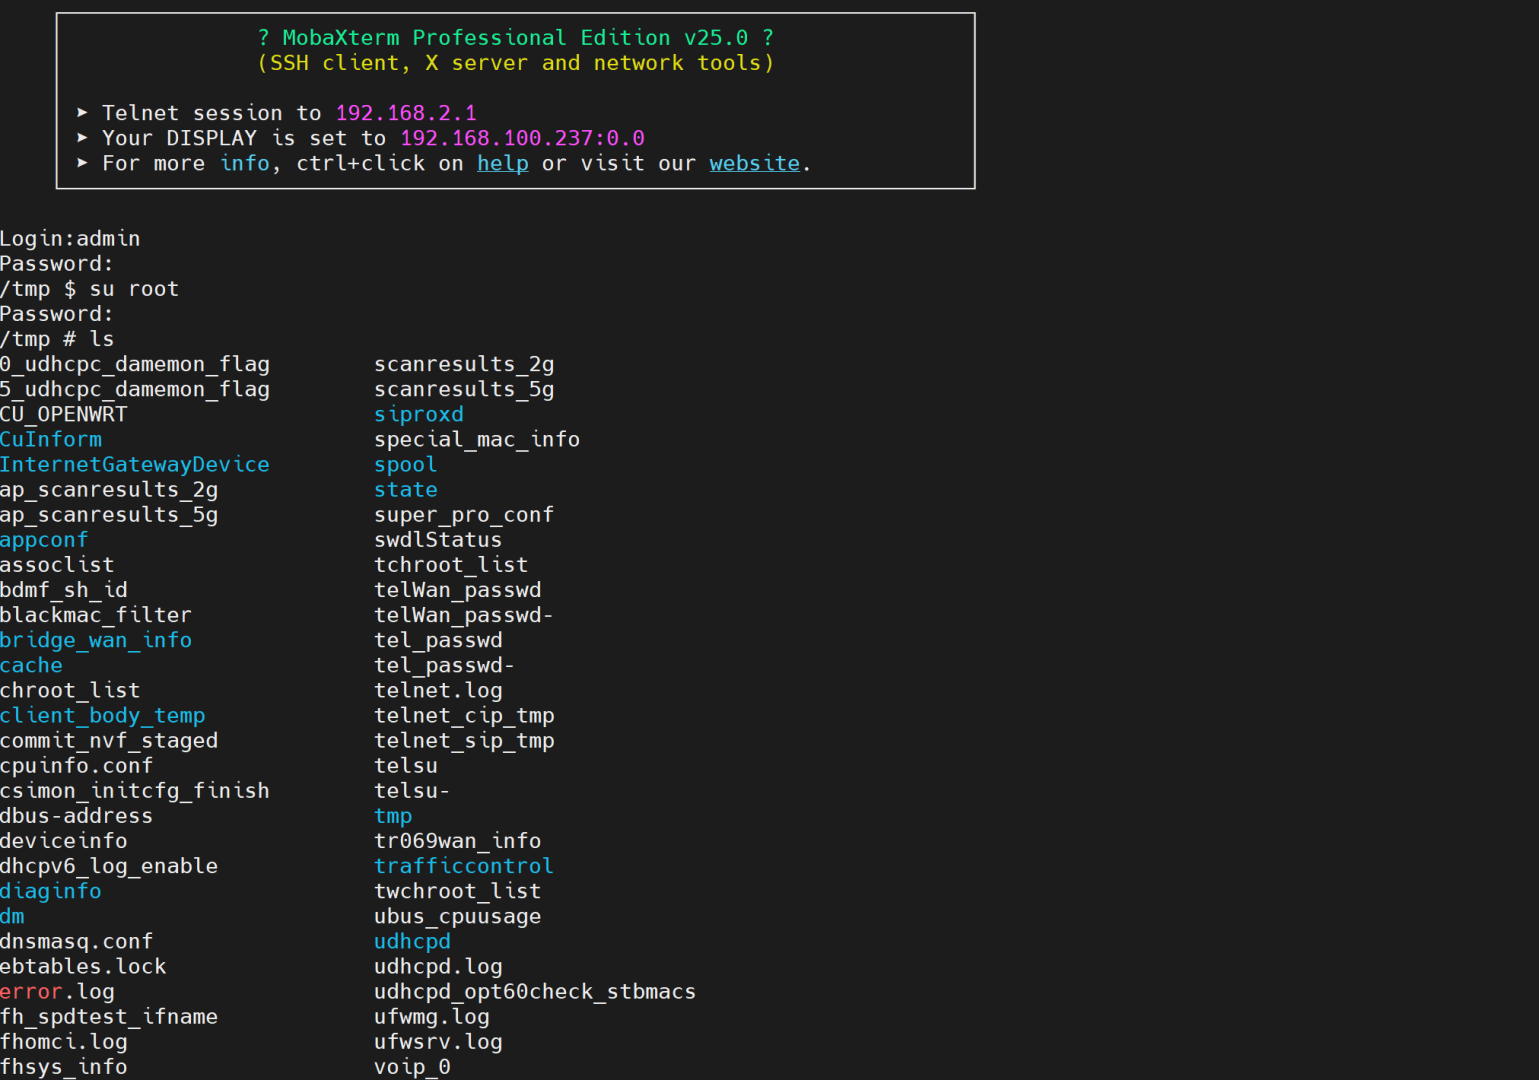
记录一次联通 HG6371F 从光猫的完整软件提权:从 Web 超管到一台不做认证的 /fh_tool/api,开 telnet、读出 /var/telsu 凭据,再用 openssl 自证 root 密码由 MAC 派生。顺带把「telnet 无法固化」这个结论也证伪了一遍。
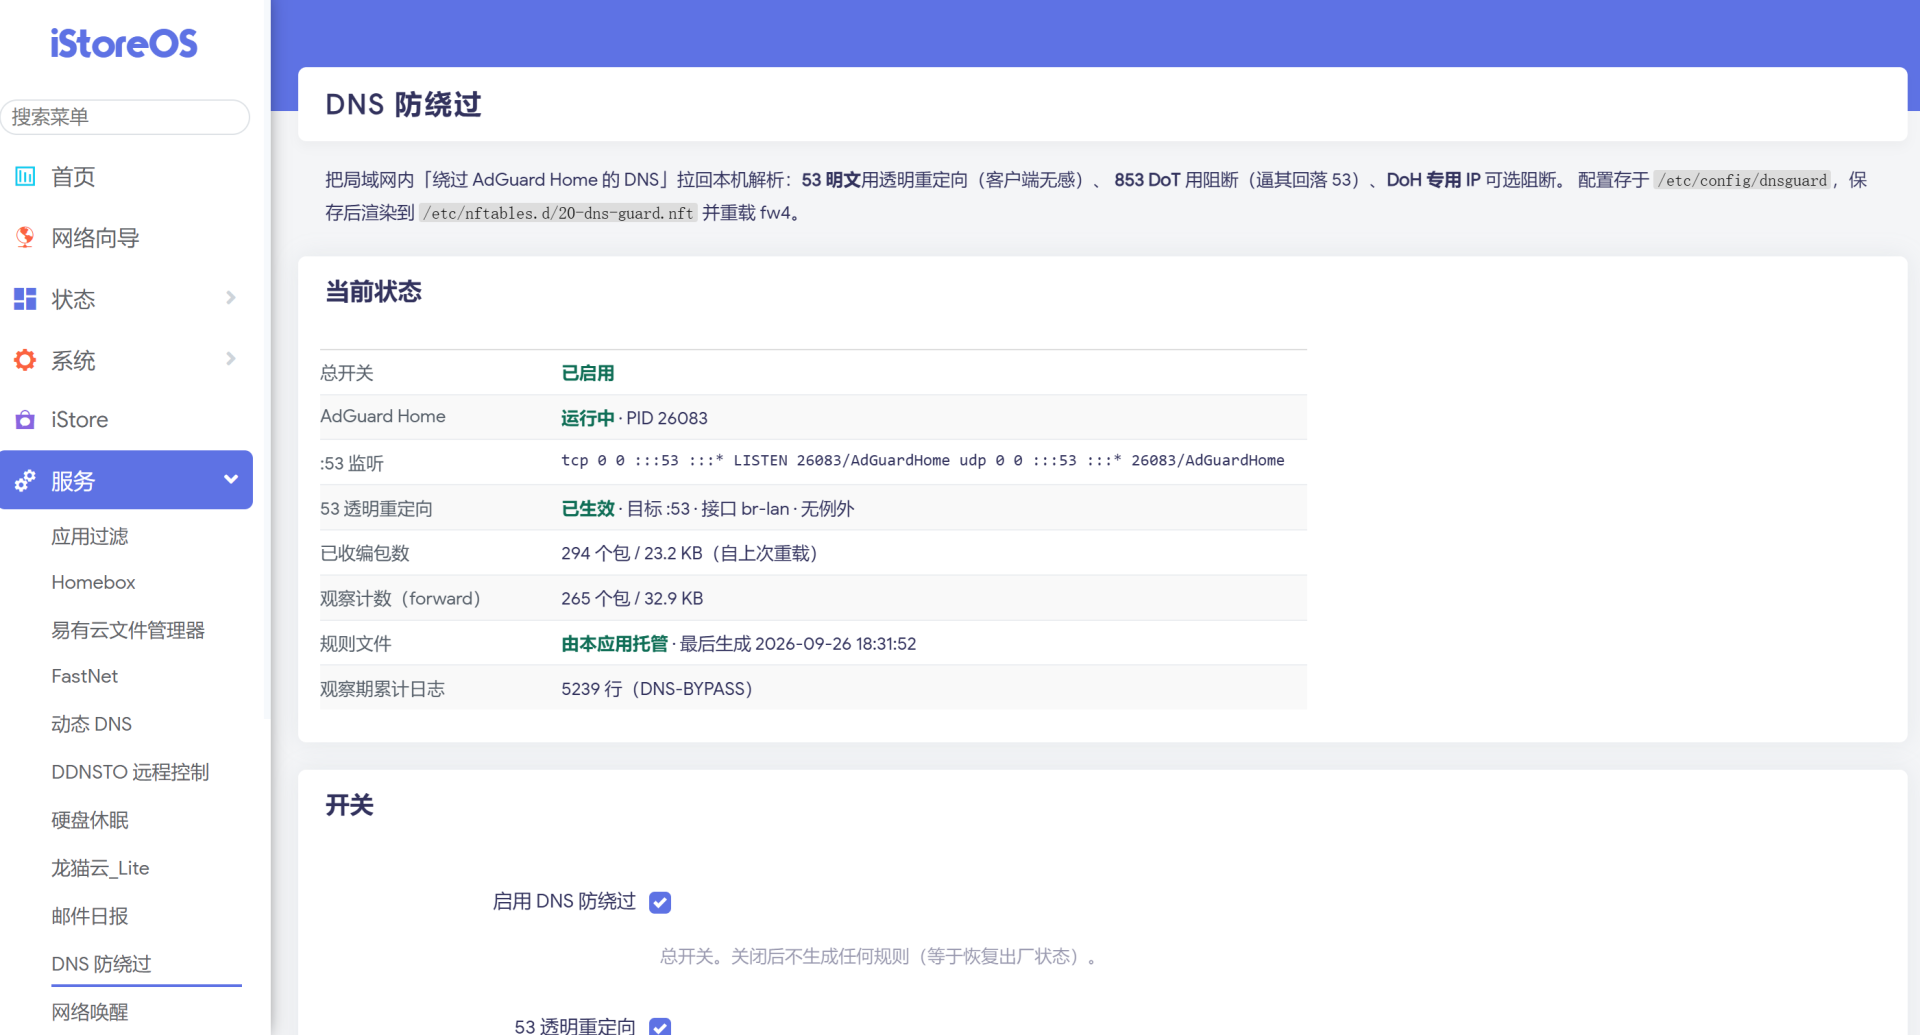
装完 AdGuard Home 那阵子我挺得意,但过了一两个月开始有点疑心——手机上的开屏广告一条没少。于是先挂条只记账的规则观察了大半天,结果家里有 4 台设备在绕过,其中一台的 DNS 指着一个早就删掉的旧网段,查了也白查。
处于网络安全学历的目录,设计了一款用于测试网站是否能够扛住DoS攻击的软件,用于测试网站是否具有:限速、WAF、人机挑战、 连接治理、过载保护等功能