发布于 15 小时前
摘要
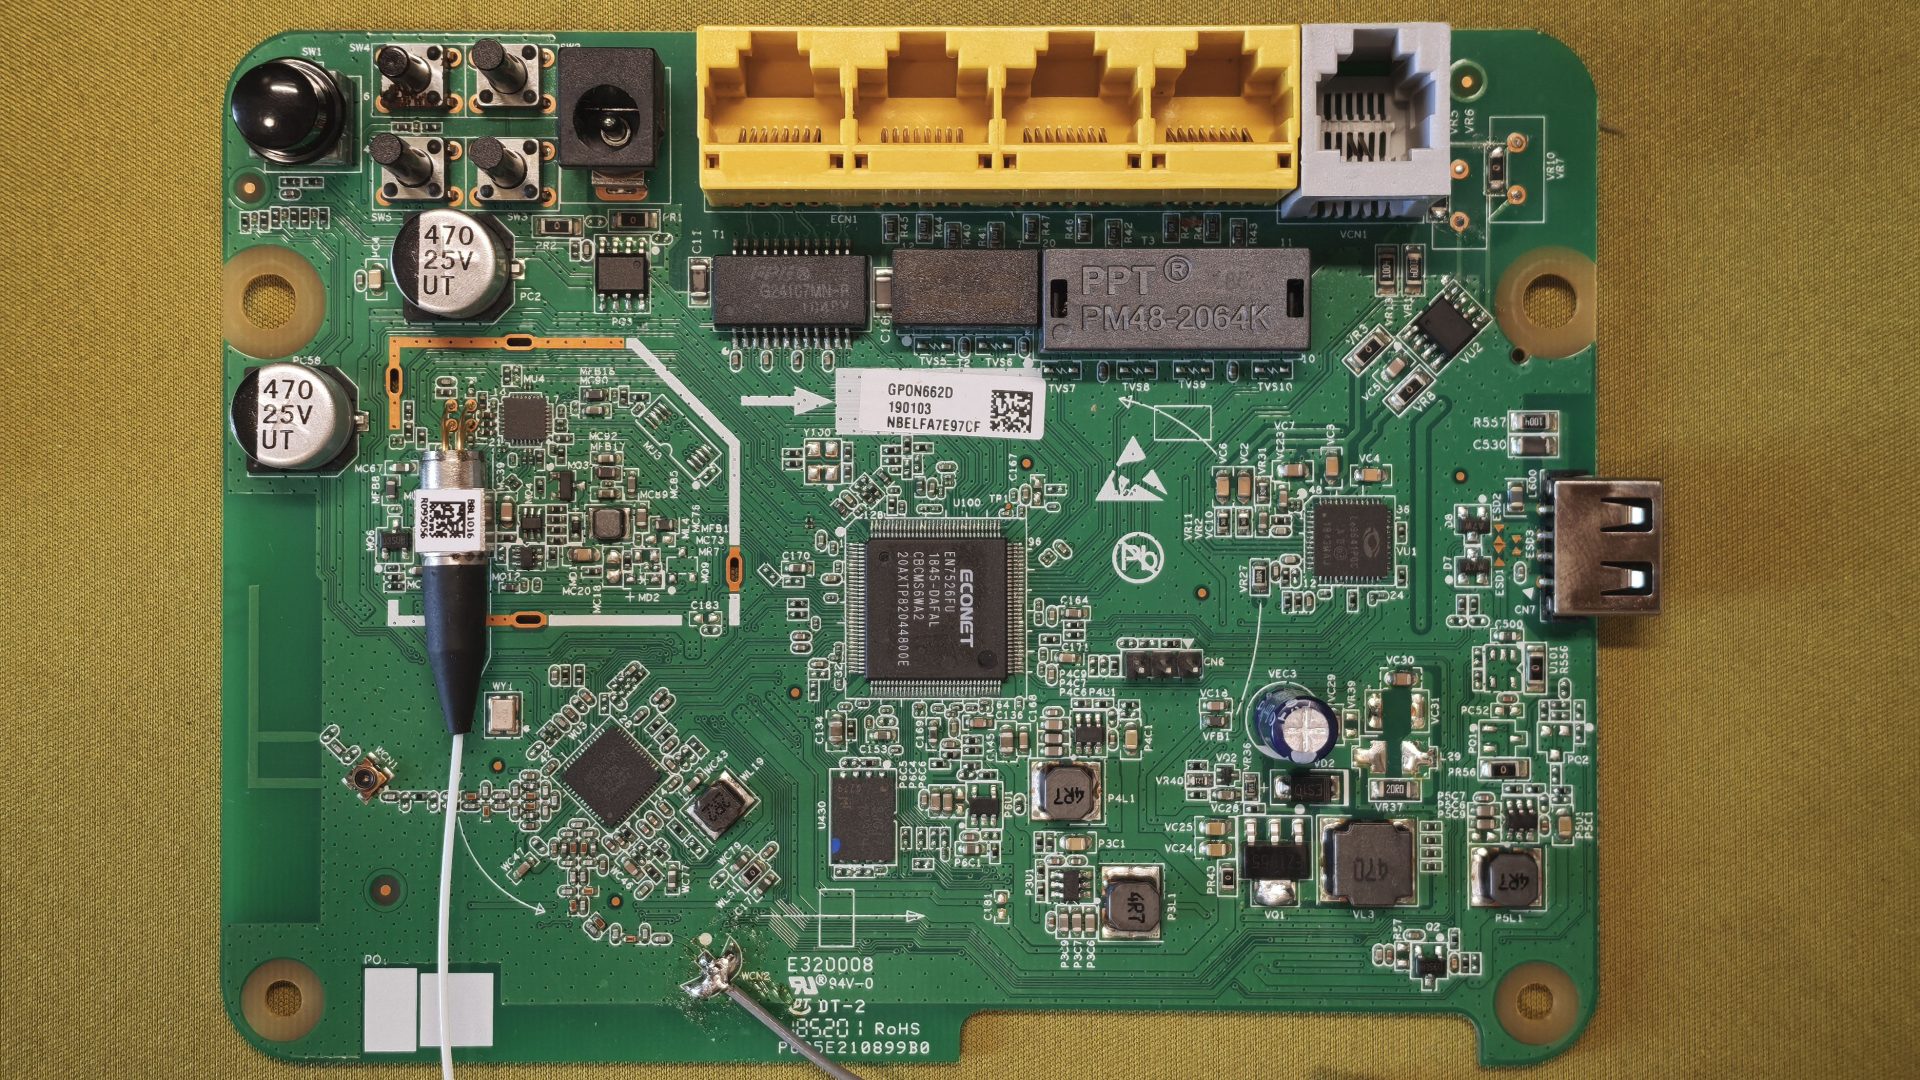
只用光猫背面标签上的普通账户,不靠运营商超密,拿到 G-140W-MD 的 root 权限,并完整导出 256MB 闪存固件。附漏洞分析、MD5crypt 撞库过程与防御建议。

欢迎来到XiaoZou123,开始浏览吧

系统梳理数据通信、存储技术、机器视觉、计算机系统四大方向。从网络协议(OSPF/ARPANET)到硬盘协议与RAID,从相机选型到软硬协同原理。用通俗笔记帮你搭建扎实的知识体系,适合技术新手与从业者持续学习。
只用光猫背面标签上的普通账户,不靠运营商超密,拿到 G-140W-MD 的 root 权限,并完整导出 256MB 闪存固件。附漏洞分析、MD5crypt 撞库过程与防御建议。
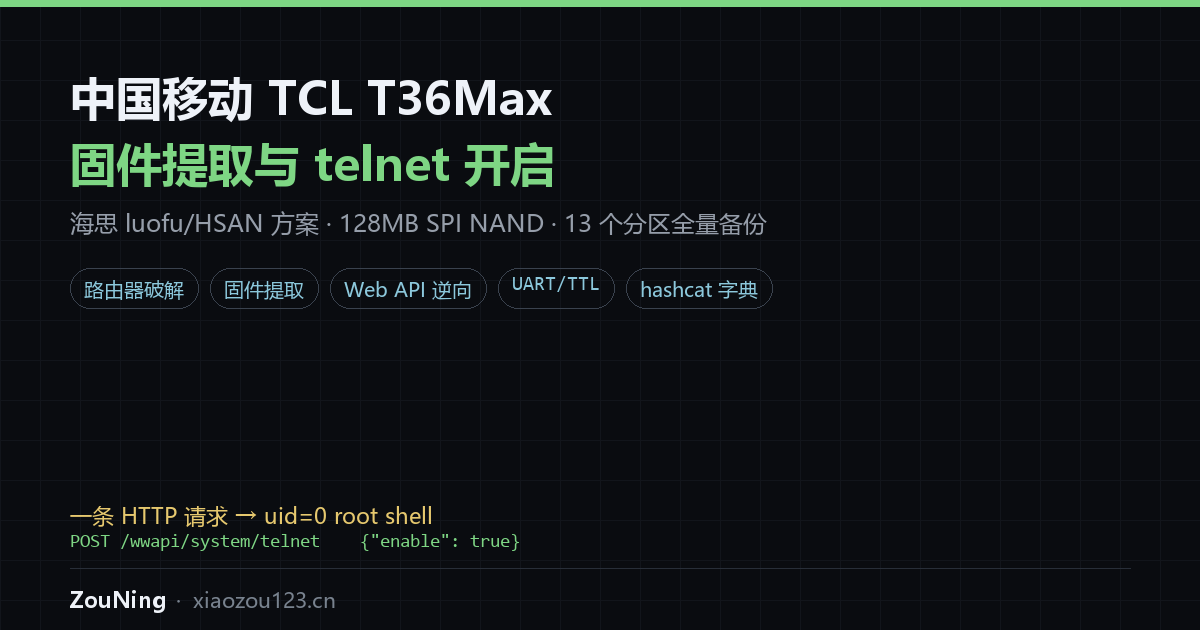
一台中国移动定制的 TCL T36 Max,海思方案。Web 端能读配置、读密码、打 XSS,却拿不到 shell;拆机焊串口进 U-Boot,啃完 UBI 和 squashfs 掏出 shadow,最后发现答案一直在最显眼的地方——厂商把 telnet 拼成了 telenet,开关要的是布尔
记录一台小米 BE3600 2.5G(RD15)固件 1.0.87 的挖洞过程:本想在锁死 SSH 的官方固件上开个 telnet,telnet 没开成,却挖出 start_binding 的命令注入(无回显,用 sleep 做时序验证)和 sys_log + c_download 串联的任意
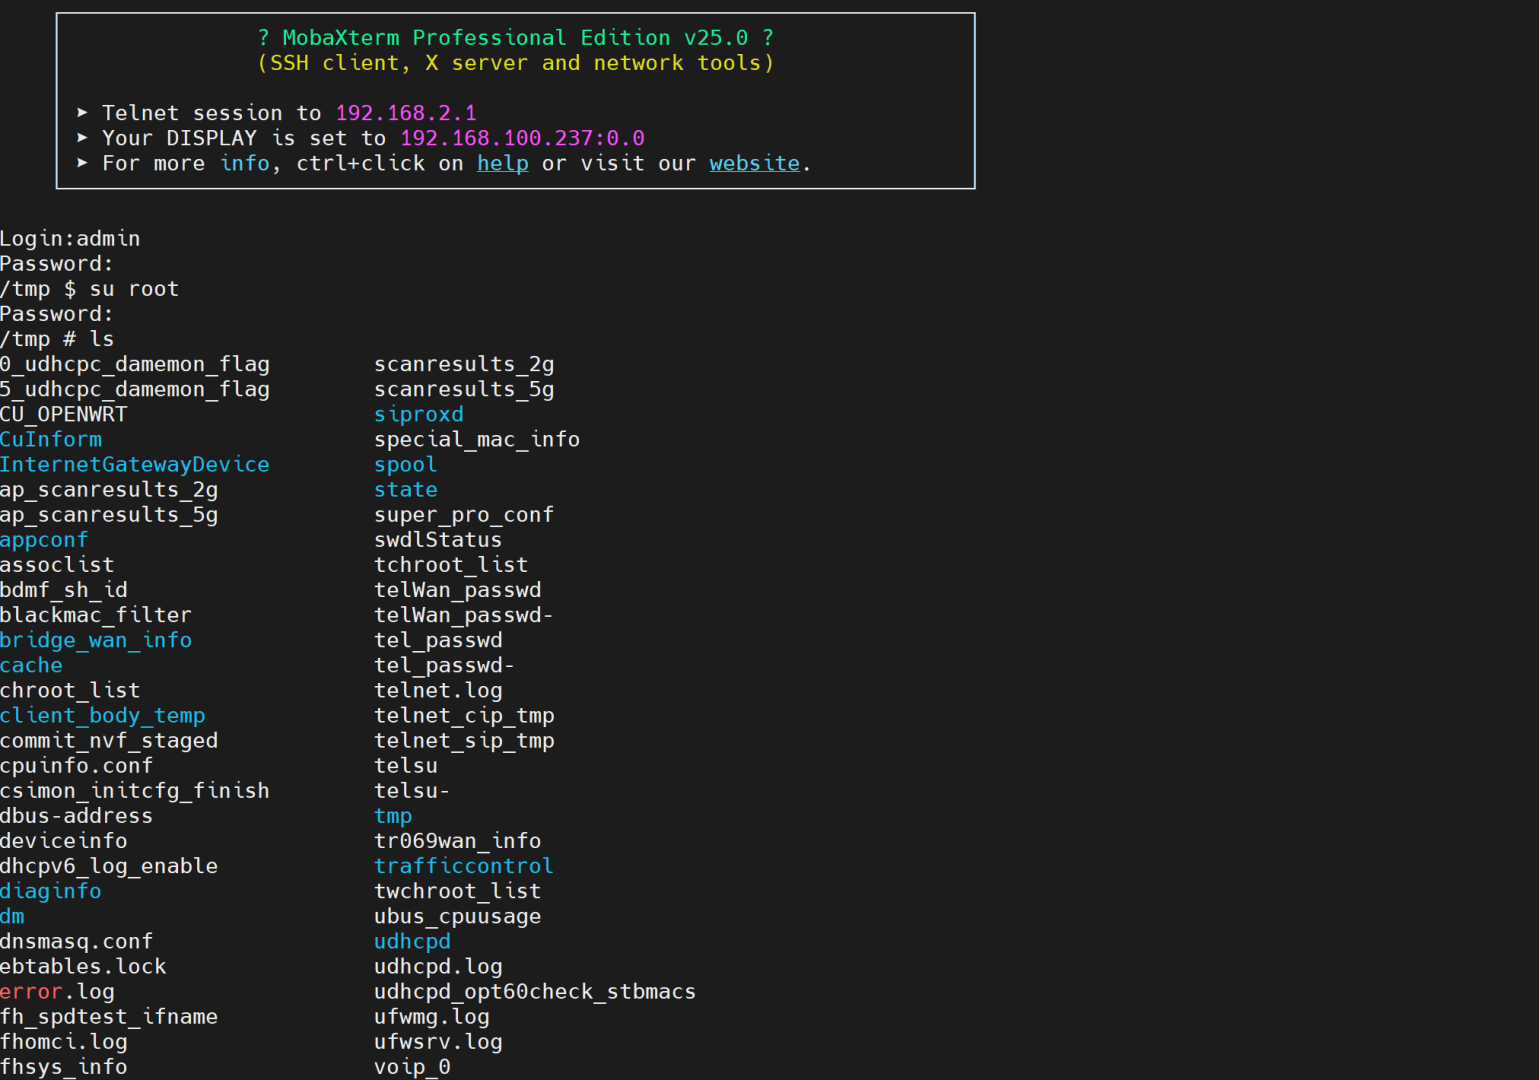
记录一次联通 HG6371F 从光猫的完整软件提权:从 Web 超管到一台不做认证的 /fh_tool/api,开 telnet、读出 /var/telsu 凭据,再用 openssl 自证 root 密码由 MAC 派生。顺带把「telnet 无法固化」这个结论也证伪了一遍。
手上有台腾讯轻量的 4M 小机器,本来是拿来做别的事,闲了大半年。上周坐在外面想进家里路由器看一眼——家里那台 iStoreOS …
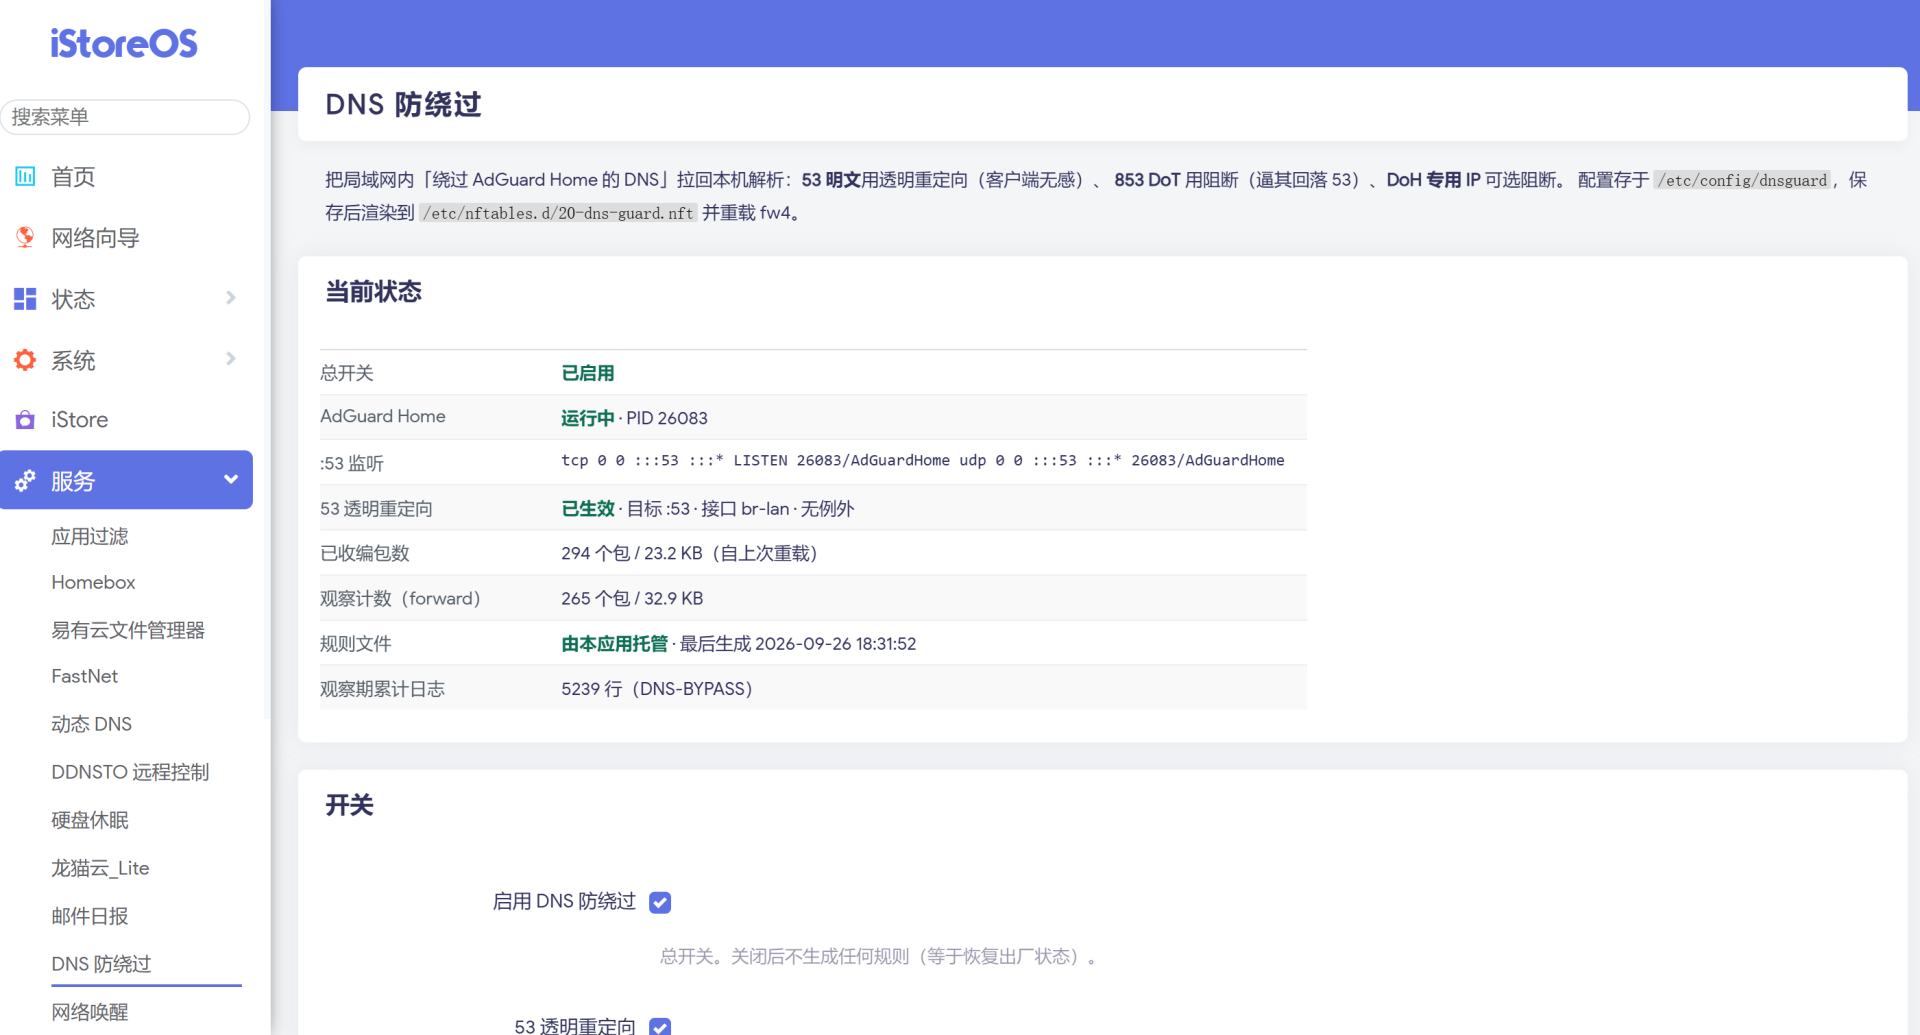
装完 AdGuard Home 那阵子我挺得意,但过了一两个月开始有点疑心——手机上的开屏广告一条没少。于是先挂条只记账的规则观察了大半天,结果家里有 4 台设备在绕过,其中一台的 DNS 指着一个早就删掉的旧网段,查了也白查。
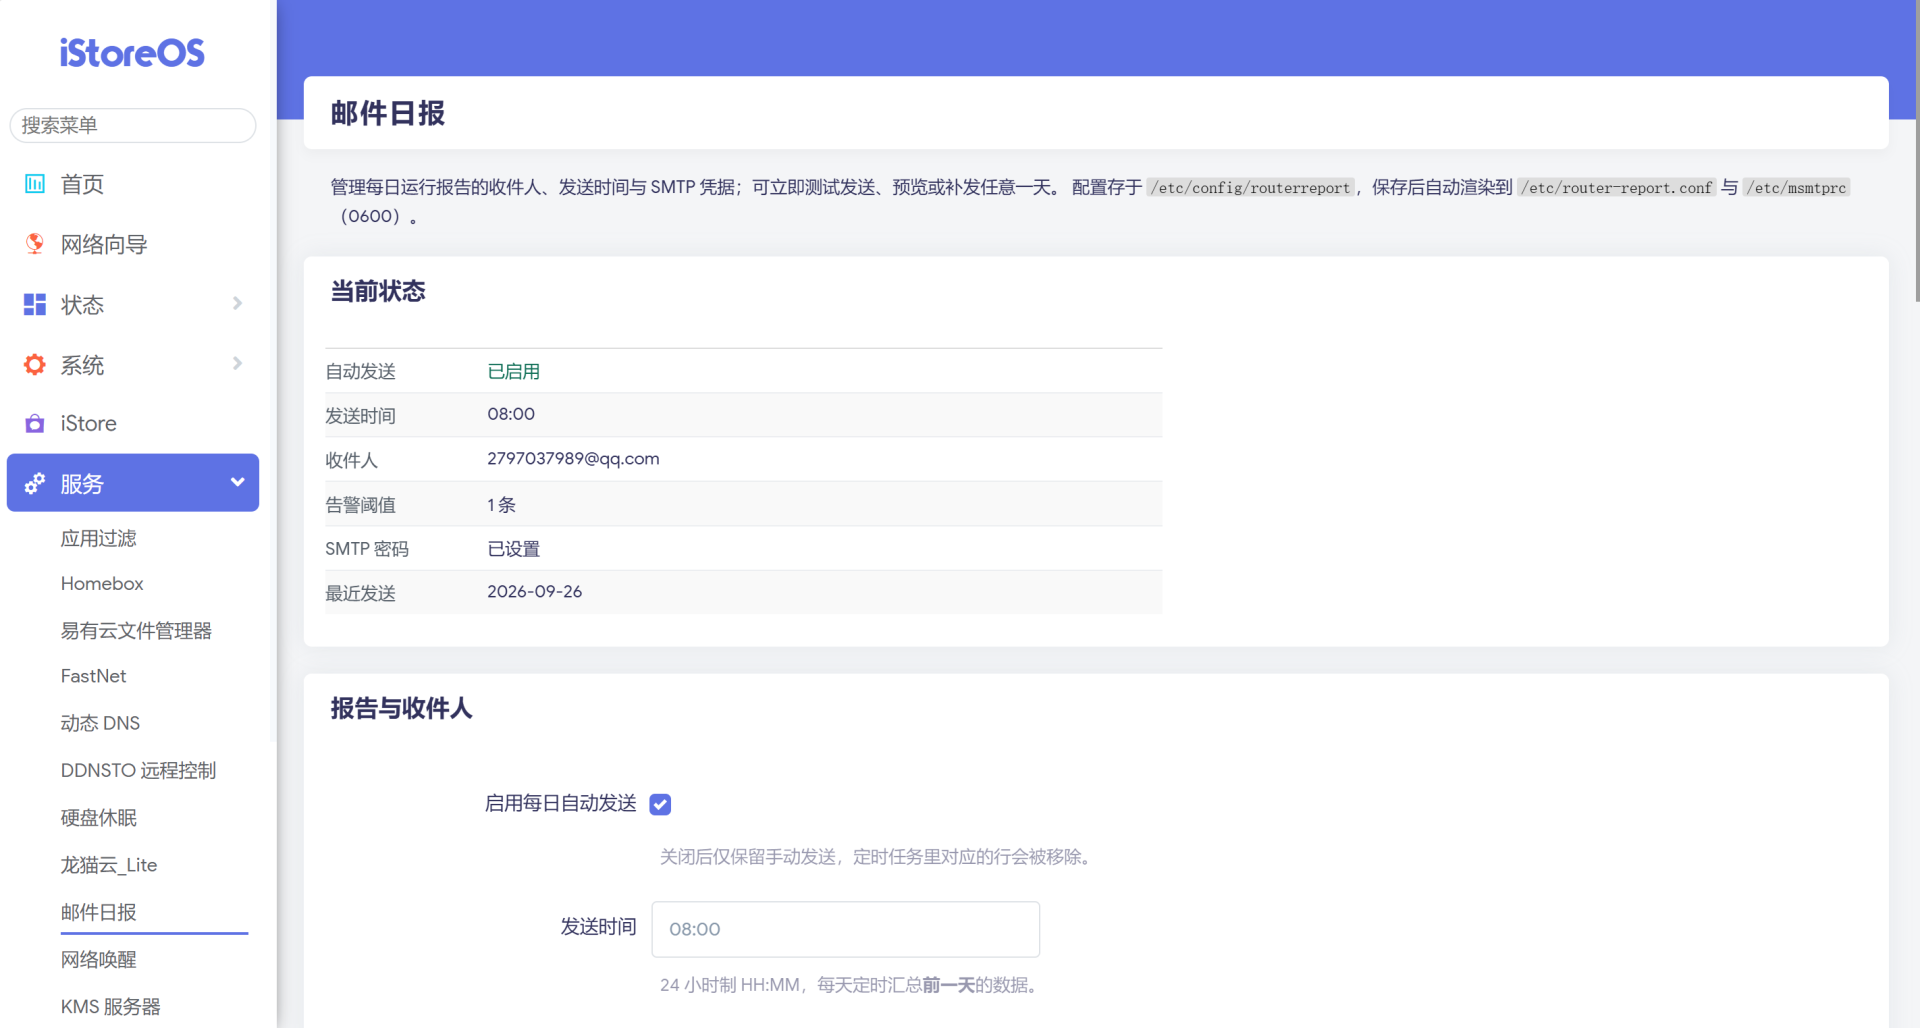
在 iStoreOS 软路由上用两个 shell 脚本加一个自己写的 LuCI 应用,做了套「邮件日报」:每 5 分钟采一次指标,每天 8 点汇总成 HTML 报告发到 QQ 邮箱,收件人、发送时间、告警阈值都能在 WebUI 里改。

处于网络安全学历的目录,设计了一款用于测试网站是否能够扛住DoS攻击的软件,用于测试网站是否具有:限速、WAF、人机挑战、 连接治理、过载保护等功能

AI Agent 工作台火了之后,让工具去操作 Windows 机器成了日常需求。远程桌面、WinRM、第三方远控试了一圈都不顺手,最后决定直接装 OpenSSH——但 Windows 装 sshd 的坑一点不比 Linux 少:可选功能拉不下来、防火墙规则绑死了程序路径、缺 VC++ 运行库
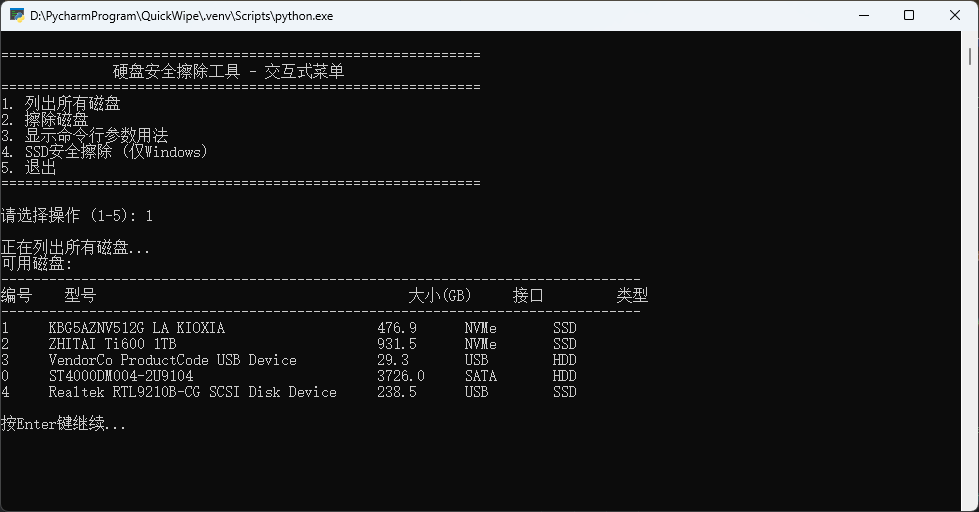
现代硬盘单次覆盖即可让数据无法恢复,多遍覆写是旧时代的技术惯性。但 SSD 因磨损均衡是例外——这篇讲清该填多少、为什么,以及工具怎么处理。