



前言
对企业而言,网络访问需求早已越出总部园区的边界。分公司、办事处、出差员工、合作单位都需要访问总部的网络资源,而这些节点分散在不同的地理位置,归属不同的运营商,甚至处于不同的管理域。如何以可接受的成本把它们安全地连成一张网,是广域网建设中最基本的问题。
在 VPN 出现之前,这个问题只有两个答案,而两个都不够好。其一是直接借助现有物理网络——典型的是 Internet——传输数据。Internet 是开放的公共网络,其中存在多种不安全因素,报文容易被网络中的黑客窃取或篡改,最终造成数据泄密、重要数据被破坏等后果,这对金融、制造等行业而言难以接受。其二是自建一条物理专网:链路独享、安全可控,但费用非常昂贵,且专网的搭建和维护十分困难,跨地域的开通周期长、运维复杂,中小分支机构往往无力承担。
VPN 提供的正是第三条路径。它在不改变现有网络结构的情况下,在公用网络上建立虚拟专用连接:数据依然跑在 Internet 或运营商网络上,但对使用者而言,这条连接在使用体验与安全边界上都与专网无异。凭借廉价、专用、虚拟等多重优势,VPN 已成为现网中应用非常广泛的一类技术。
什么是 VPN
定义:虚拟与专用
VPN 即虚拟专用网,泛指通过 VPN 技术在公用网络上构建的虚拟专用网络。VPN 用户在此虚拟网络中传输私网流量,在不改变网络现状的情况下实现安全、可靠的连接。这个定义里有两个关键词,值得逐一展开。
「虚拟」(Virtual)。VPN 用户的通信是通过公共网络进行的,而这个公共网络同时也被其他非 VPN 用户使用。因此 VPN 用户获得的并不是一条物理上独占的链路,而只是一个逻辑意义上的专网。逻辑专网意味着资源复用:同一条 Internet 链路可以同时承载成千上万个企业的 VPN,彼此之间依靠隧道封装与隧道标识相互隔离。
「专用」(Private)。VPN 网络是专门供 VPN 用户使用的网络。对于 VPN 用户,使用 VPN 与使用传统专网没有区别:VPN 能够提供足够的安全保证,确保 VPN 内部信息不受外部侵扰;同时 VPN 与底层承载网络(一般为 IP 网络)之间保持资源独立,即 VPN 资源不被网络中非该 VPN 的用户所使用。
「虚拟」解决成本问题,「专用」解决隔离与安全问题。两者合在一起,才是 VPN 区别于普通公网传输的实质。
相对传统专网的四项优势
与传统的数据专网相比,VPN 的优势可以归纳为四点:
- 安全:在远端用户、驻外机构、合作伙伴、供应商与公司总部之间建立可靠的连接,保证数据传输的安全性。这对于实现电子商务或金融网络与通讯网络的融合特别重要。
- 廉价:利用公共网络进行信息通讯,企业可以用更低的成本连接远程办事机构、出差人员和业务伙伴。
- 支持移动业务:支持驻外 VPN 用户在任何时间、任何地点的移动接入,能够满足不断增长的移动业务需求。
- 可扩展性:由于 VPN 为逻辑上的网络,物理网络中增加或修改节点,不影响 VPN 的部署。
需要说明的是,公共网络在 VPN 语境下又被称为 VPN 骨干网(VPN Backbone)。它可以是 Internet,也可以是企业自建的专网或向运营商租用的专网——这一点正是后文「按建设单位分类」的基础。
VPN 的分类
VPN 是一类技术的统称,不同的 VPN 技术拥有不同的特性和实现方式,在封装格式、工作层次与安全能力上差异很大。工程上通常从三个维度对它们分类:谁建设、怎么组网、在哪一层实现。
按建设单位:自建与租用
按 VPN 网络的建设与归属划分,可分为自建企业 VPN 网络与租用运营商 VPN 专线两类,二者的差别集中体现在 VPN 网关由谁所有。
自建方式基于 Internet 建立企业 VPN 网络,常见的如 IPSec VPN、L2TP VPN、SSL VPN 等。企业自行采购并维护两端的 VPN 网关,网关为企业所有;链路复用公网,因此成本低、开通快,但网络质量取决于 Internet,安全责任与运维压力也由企业自己承担。
租用方式由运营商建设并维护 VPN 骨干网,企业按需购买接入服务,最常见的场景为租用运营商 MPLS VPN 专线。此时 VPN 网关为运营商所有,企业只需将用户侧设备接入运营商边缘设备即可。服务质量与业务隔离由运营商保障,适合多站点、跨地域、对 SLA 有要求的中大型企业,代价是费用较高且灵活性受限于运营商的开通流程。
按组网方式:远程访问与站点到站点
按 VPN 连接的拓扑形态,可分为远程访问 VPN 与局域网到局域网的 VPN。
远程访问 VPN(Remote Access VPN)适用于出差员工 VPN 拨号接入的场景。员工可在任何能接入 Internet 的地方,通过 VPN 接入企业内网资源,常见的有 L2TP VPN、SSL VPN 等。这类 VPN 的特点是「一端是网关、另一端是终端」:客户端软件发起连接,网关完成身份认证并分配内网地址,用户由此获得一个逻辑上位于企业内网的 IP。
局域网到局域网的 VPN(Site-to-site VPN)适用于公司两个异地机构的局域网互连,常见的有 MPLS VPN、IPSec VPN 等。两端都是 VPN 网关,网关之间建立隧道,两侧私网网段通过隧道互通,终端用户对 VPN 完全无感知。由于隧道长期在线,这类 VPN 更关注吞吐、时延与路由收敛,而不是单用户的接入体验。
按实现的网络层次
按 VPN 在 TCP/IP 参考模型中所处的层次,可以更本质地区分各类技术——层次决定了它能封装什么、能保护什么。
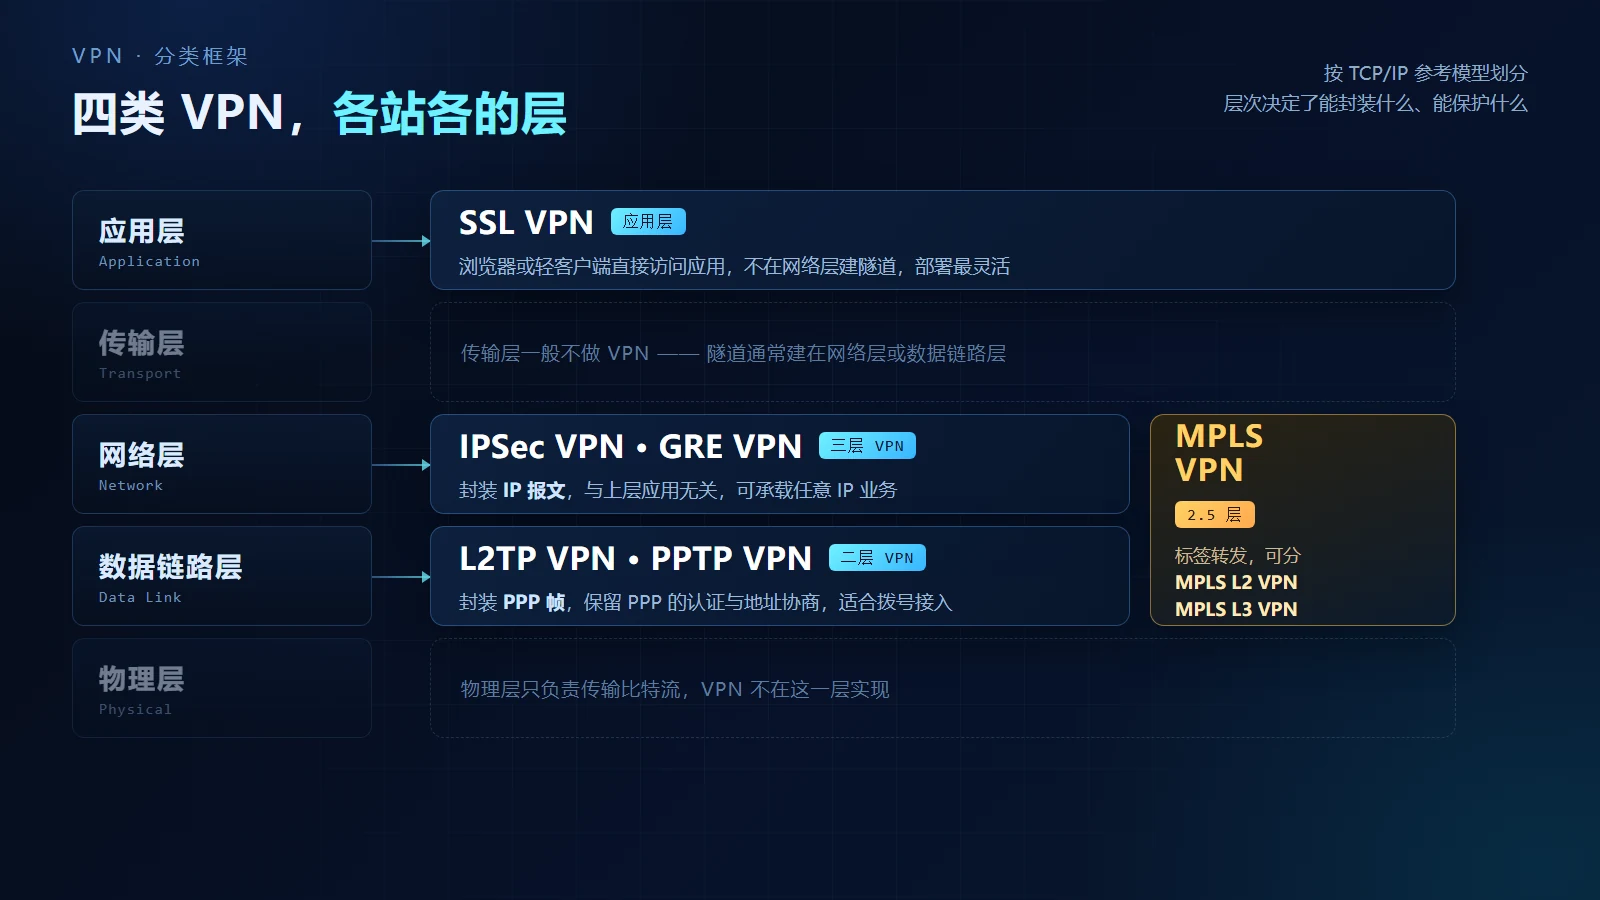
- 应用层:SSL VPN。通常借助浏览器或轻客户端访问特定应用,无需在网络层建立隧道,部署灵活,适合以 B/S 应用为主的远程办公场景。
- 网络层:IPSec VPN、GRE VPN。它们对 IP 报文进行封装与保护,又被称为三层 VPN。三层 VPN 与上层应用无关,可承载任意 IP 业务,是最通用的一类。
- 数据链路层:L2TP VPN、PPTP VPN。它们封装的是 PPP 帧,又被称为二层 VPN。二层 VPN 保留了 PPP 的认证与地址协商能力,天然适合「拨号接入」这一形态。
MPLS VPN 则跨越了二层与三层的界限:它用标签交换转发报文,可提供 MPLS L2 VPN 与 MPLS L3 VPN 两种形态,常被称为「2.5 层」技术。
VPN 的关键技术
无论哪一类 VPN,其能力都由四项关键技术支撑:隧道、身份认证、数据加密与数据验证。前者解决「怎么过去」,后三者解决「过去之后安不安全」。
隧道技术:封装与解封装
VPN 技术的基本原理是利用隧道(Tunnel)技术,对传输报文进行封装,利用 VPN 骨干网建立专用数据传输通道,实现报文的安全传输。位于隧道两端的 VPN 网关,通过对原始报文的「封装」和「解封装」,建立一个点到点的虚拟通信隧道。
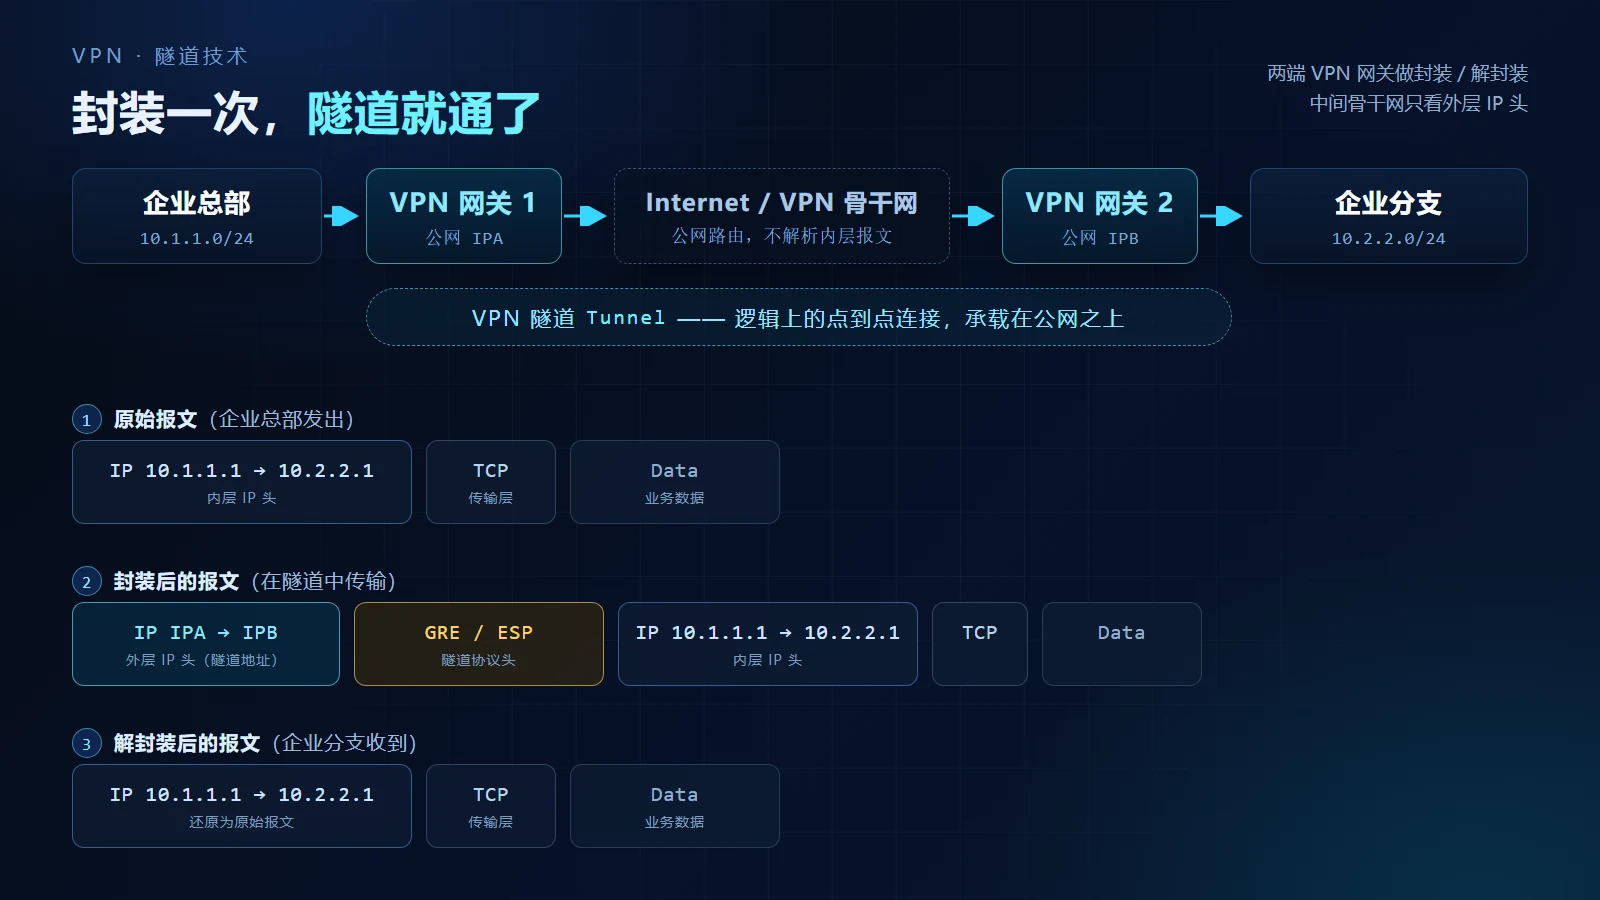
隧道的功能,就是在两个网络节点之间提供一条通路,使数据能够在这条通路上透明传输。所谓透明,指的是中间的骨干网不需要理解被封装的内容,它只按外层头部转发;报文在隧道中传输前后都要经过封装与解封装两个过程:入口网关给原始数据加上隧道协议头,使封装后的数据能在骨干网中传输;出口网关再去掉该头部,还原原始报文。
隧道通过隧道协议实现。目前已存在不少隧道协议,如 GRE(Generic Routing Encapsulation)、L2TP(Layer 2 Tunneling Protocol)等。隧道还可以嵌套使用——当一种隧道缺少加密能力时,可以把整条报文放进另一条具备加密能力的隧道,形成 GRE over IPSec、L2TP over IPSec 这样的组合。这也是后文反复出现的「叠加」思路的由来。
身份认证、数据加密与数据验证
身份认证、数据加密和认证技术可以有效保证 VPN 网络与数据的安全性,三者针对的威胁并不相同。
身份认证解决「你是谁」的问题,可用于部署了远程接入 VPN 的场景:VPN 网关对用户的身份进行认证,保证接入网络的都是合法用户而非恶意用户;也可以用于 VPN 网关之间对对方身份的认证,防止隧道被冒充的对端劫持。
数据加密解决「被看到」的问题:将明文通过加密变成密文,使得数据即使被黑客截获,黑客也无法获取其中的信息。加密强度由算法与密钥管理共同决定——算法决定单条报文被破解的代价,密钥的分发与更新频度则决定长期安全性。
数据验证解决「被改动」的问题:通过数据验证技术对报文的完整性和真伪进行检查,丢弃被伪造和被篡改的报文。它通常包含两个层面:完整性校验,接收方据此判定报文是否被篡改;抗重放,接收方拒绝旧的或重复的数据包,防止恶意用户通过重复发送捕获到的数据包所进行的攻击。
表 1 四类常见 VPN 的安全能力对比
| VPN 技术 | 用户身份认证 | 数据加密与验证 | 说明 |
| GRE | 不支持 | 支持简单的关键字验证、校验和验证 | 可以结合 IPSec 使用,利用 IPSec 的加密和验证特性 |
| L2TP | 支持基于 PPP 的 CHAP、PAP、EAP 认证 | 不支持 | 认证能力强,但不保护报文内容 |
| IPSec | 支持 | 支持 | 支持预共享密钥验证或证书认证;支持 IKEv2 的 EAP 认证 |
| SSL | 支持 | 支持 | 支持用户名/口令或证书认证 |
| MPLS | 不支持 | 不支持 | 一般运行在专用的 VPN 骨干网络上,靠隔离保证安全 |
从表 1 可以看出,四类 VPN 的安全能力并不对等:GRE 只提供简单的关键字验证与校验和验证,不具备加密能力;L2TP 依赖 PPP 的 CHAP、PAP、EAP 完成用户认证,但不对报文加密;IPSec 与 SSL 同时具备认证与加密能力;MPLS 本身不提供这两项能力,其安全性来自专用骨干网的隔离。正因为单一技术的安全能力存在短板,工程上才普遍采用叠加部署的方式。
IPSec VPN
IPSec 概述
IPSec(IP Security)VPN 一般部署在企业出口设备之间,通过加密与验证等方式,实现了数据来源验证、数据加密、数据完整性保证和抗重放等功能。它是三层 VPN 中安全能力最完整的一类,也是站点到站点组网的主流选择。
这四项能力分别对应四个明确的威胁:数据来源验证,接收方验证发送方身份是否合法;数据加密,发送方对数据进行加密,以密文形式在 Internet 上传送,接收方解密后处理或转发;数据完整性,接收方验证报文是否被篡改;抗重放,接收方拒绝旧的或重复的数据包,防止恶意用户实施重放攻击。
IPSec 协议体系:AH、ESP 与 IKE
IPSec 不是一个单独的协议,它给出了 IP 网络上数据安全的一整套体系结构,包括 AH(Authentication Header,认证头)、ESP(Encapsulating Security Payload,封装安全载荷)、IKE(Internet Key Exchange,因特网密钥交换)等协议。
AH 与 ESP 是两种安全协议,用来传输和封装数据,提供认证或加密等安全服务,其安全功能的强弱依赖于协议所采用的验证、加密算法。二者的分工是:AH 仅支持认证功能,不支持加密功能;ESP 同时支持认证和加密功能。在算法层面,加密算法包括 DES、3DES、AES 以及国密 SM1/SM4,验证算法包括 MD5、SHA1、SHA2 以及国密 SM3——AH 的加密一栏为「不支持」,正是它「只验不加密」这一定位的直接体现。
安全协议要工作,前提是双方持有相同的密钥。密钥的建立有两种方式。
一是带外共享密钥:在发送、接收设备上手工配置静态的加密、验证密钥,双方通过电话或邮件等方式保证密钥一致性。这种方式实现简单,但缺点是可扩展性差——在点到多点组网中,配置密钥的工作量成倍增加;另外,为提升网络安全性需要周期性修改密钥,这种方式下也很难实施。
二是通过 IKE 协议自动协商密钥:IKE 建立在 Internet 安全联盟和密钥管理协议 ISAKMP 定义的框架上,采用 DH(Diffie-Hellman)算法在不安全的网络上安全地分发密钥。这种方式配置简单、可扩展性好,特别是在大型动态的网络环境下该优点更加突出。同时,通信双方通过交换密钥材料来计算共享的密钥,即使第三方截获了双方用于计算密钥的所有交换数据,也无法计算出真正的密钥。现网部署几乎都采用这一方式。
IPSec 基本原理:IKE SA 与 IPSec SA
IPSec 隧道建立过程中需要协商 IPSec SA(Security Association,安全联盟),IPSec SA 一般通过 IKE 协商生成。整个过程可以概括为「先建一条安全通道,再在通道里协商数据通道」。
第一步,IKE 协商第一阶段,目的是建立 IKE SA。IKE SA 是一个双向的逻辑连接,两个 IPSec 对等体之间只建立一个;它建立之后,对等体间的所有 ISAKMP 消息都将通过加密和验证,这条安全通道保证了第二阶段的协商能够安全进行。
第二步,IKE 协商第二阶段,目的是建立用来安全传输数据的 IPSec SA,并为数据传输衍生出密钥。该阶段使用第一阶段生成的密钥,对 ISAKMP 消息的完整性和身份进行验证并对消息加密,因此交换过程本身是安全的。
第三步,基于 IPSec SA 对感兴趣流进行加解密与认证。所谓感兴趣流,就是需要被 IPSec 保护的数据流,可通过 ACL 方式或安全框架方式定义;符合其流量特征的数据被送入 IPSec 隧道处理,其余流量照常转发。
这里有三个细节需要强调。其一是 SA 的标识:SA 由一个三元组唯一标识,包括安全参数索引 SPI(Security Parameter Index)、目的 IP 地址和使用的安全协议号(AH 或 ESP)。其中 SPI 是为唯一标识 SA 而生成的 32 位数值,在 AH 和 ESP 头中传输;手工配置 SA 时需指定 SPI 取值,使用 IKE 协商产生 SA 时 SPI 随机生成。其二是 SA 的单向性:SA 是单向的逻辑连接,因此两个 IPSec 对等体之间的双向通信,最少需要建立两个 SA 来分别保护两个方向的数据流。其三是版本:IKE 存在 IKEv1 与 IKEv2 两个版本,前者的两阶段协商是理解 IPSec 工作原理的经典模型,后者在报文交互与扩展性上做了优化。
GRE VPN
GRE 概述:把一种报文装进另一种报文
通用路由封装协议(Generic Routing Encapsulation,GRE)是一种三层 VPN 封装技术。GRE 可以对某些网络层协议(如 IPX、IPv4、IPv6 等)的报文进行封装,使封装后的报文能够在另一种网络中(如 IPv4)传输,从而解决了跨越异种网络的报文传输问题。
一个典型场景是用 GRE 打通两个 IPv6 孤岛:在 IPv4 网络上建立 GRE 隧道,两端的 IPv6 报文被整体封装进 IPv4 报文,穿越中间网络后再还原。GRE 还具备封装组播报文的能力。由于动态路由协议中会使用组播报文,因此更多时候 GRE 会在需要传递组播路由数据的场景中被用到——这也是它被称为「通用路由封装协议」的原因:它服务的对象不只是某一种协议,而是路由本身。
GRE 的三个构成要素
GRE 构成要素分为三个部分:乘客协议、封装协议和运输协议。乘客协议是指用户在传输数据时所使用的原始网络协议;封装协议的作用就是用来「包装」乘客协议对应的报文,使原始报文能够在新的网络中传输;运输协议是指被封装以后的报文在新网络中传输时所使用的网络协议。
以 IPv6 over IPv4 为例:乘客协议为 IPv6,封装协议为 GRE,运输协议为 IPv4。三者叠加后的报文结构为「IPv4 头部 + GRE 头部 + IPv6 头部 + Data」——外层 IPv4 头部负责在骨干网上寻路,内层 IPv6 头部在隧道出口重新生效。
GRE 的转发流程
隧道接口(Tunnel Interface)是为实现报文的封装而提供的一种点对点类型的虚拟接口,与 Loopback 接口类似,都是一种逻辑接口。原始报文一旦被路由到隧道接口,就意味着它将被封装。整体转发流程如下:
(1)R1 收到 IP1 发来的 IPv6 数据包,查询设备路由表,发现出接口是隧道接口,则将此报文交给隧道接口处理;
(2)隧道接口给原始报文添加 GRE 头部,然后根据配置信息给报文加上 IP 头,该 IP 头的源地址就是隧道源地址,目的地址就是隧道目的地址;
(3)封装后的报文在 IPv4 网络中进行普通的 IPv4 路由转发,设备根据外层 IP 头部在底层网络上转发,最终到达目的地 R2;
(4)R2 解封装外层头部,还原出原始 IPv6 报文并转发给 IP2。解封装过程与封装过程相反。
可以看出 GRE 的封装是「无状态」的:中间网络只看到外层 IP 头部,隧道两端依靠配置而非信令确认对端,因此 GRE 隧道本身没有协商过程,也就没有认证与加密能力。
GRE over IPSec:两种技术的短板互补
GRE 的主要缺点是不支持加密和认证,数据的安全传输得不到很好的保障;IPSec 的主要缺点则是只支持 IP 协议,且不支持组播。两者的短板恰好互补,因此可以通过部署 GRE over IPSec 结合两种 VPN 技术的优点:内层用 GRE 隧道承载组播与多协议报文,外层用 IPSec 隧道对整条 GRE 报文加密与认证,形成「IPSec 隧道(外层)+ GRE 隧道(内层)」的双层结构。
L2TP VPN
L2TP 概述:LAC 与 LNS
L2TP 是虚拟私有拨号网 VPDN(Virtual Private Dial-up Network)隧道协议的一种,它扩展了点到点协议 PPP 的应用,是一种在远程办公场景中为出差员工或企业分支远程访问企业内网资源提供接入服务的 VPN。与 IPSec、GRE 不同,L2TP 工作在数据链路层,封装的是 PPP 帧,因此常被称为二层 VPN。
L2TP 组网架构中包括两个角色。LAC(L2TP Access Concentrator,L2TP 访问集中器)是网络上具有 PPP 和 L2TP 协议处理能力的设备,负责和 LNS 建立 L2TP 隧道连接;在不同的组网环境中,LAC 可以是网关设备,也可以是一台终端设备,并可以发起建立多条 L2TP 隧道使数据流之间相互隔离。LNS(L2TP Network Server,L2TP 网络服务器)是 LAC 的对端设备,位于企业总部私网与公网的边界,通常是企业总部的网关设备。隧道两端分别驻留在 LAC 侧与 LNS 侧,一条 L2TP 隧道可以承载多个会话。
L2TP 的两类消息与报文结构
L2TP 协议包含两种类型的消息,消息的传输在 LAC 和 LNS 之间进行。控制消息用于 L2TP 隧道和会话连接的建立、维护和拆除:它承载在控制通道上,传输过程中使用消息丢失重传和定时检测隧道连通性等机制保证可靠性,并支持对控制消息的流量控制和拥塞控制。数据消息用于封装 PPP 数据帧并在隧道上传输:它是不可靠的传输,不重传丢失的数据报文,不支持对数据消息的流量控制和拥塞控制——可靠性交给上层的 PPP 与 TCP 去处理。
从报文结构上看,控制报文的封装为「IP 头部 + UDP 头部 + L2TP 头部 + L2TP 控制数据」;数据报文则为「新 IP 头部 + UDP 头部 + L2TP 头部 + PPP 头部 + 原始 IP 头部 + 业务数据」。两者都以 UDP 作为传输层承载,这也从报文格式上解释了为什么 L2TP 自身不具备加密能力。
L2TP 的三种工作场景
根据发起方与接入方式的不同,L2TP 主要可分为以下三种工作场景,其工作过程并不相同。
NAS-Initiated 场景,拨号用户通过 NAS 访问企业内网。由远程拨号用户发起,远程系统通过 PSTN/ISDN 拨入 LAC,由 LAC 通过 Internet 向 LNS 发起建立隧道连接请求。拨号用户地址由 LNS 分配;对远程拨号用户的验证与计费,既可由 LAC 侧的代理完成,也可在 LNS 完成。该场景下用户必须采用 PPP 方式接入 Internet,运营商的接入设备需要开通相应的 VPN 服务,用户需到运营商处申请该业务。
Client-Initiated 场景,移动办公用户访问企业内网。直接由 LAC 客户(指可在本地支持 L2TP 协议的用户)发起,客户需要知道 LNS 的 IP 地址,可直接向 LNS 发起隧道连接请求,无需再经过一个单独的 LAC 设备。其过程分为四步:
(1)L2TP 隧道建立;(2)L2TP 会话建立——在建立 PPP 连接以前,隧道双方需要为 PPP 连接预先协商出一个 L2TP 会话,会话中携带了移动办公用户的 LCP 协商信息和用户认证信息,LNS 对收到的信息认证通过后,通知用户会话建立成功,会话连接由会话 ID 标识;(3)PPP 连接建立——用户通过与 LNS 建立 PPP 连接,获取 LNS 分配的企业内网 IP 地址;(4)数据封装转发——用户发送业务报文访问企业总部服务器。由于隧道两端分别驻留在用户侧与 LNS 侧,一个 L2TP 隧道只承载一个 L2TP 会话。该场景下用户上网的方式和地点没有限制,不需 ISP 介入,代价是需要在终端上安装 L2TP 拨号软件(部分操作系统已自带)。
Call-LNS 场景,通过 LAC 自主拨号实现企业内网互连。这是 L2TP 较少被提及但很实用的一面:它不只为出差员工提供远程接入服务,还可以进行企业分支与总部的内网互联,实现分支用户与总部用户的互访。一般由分支路由器充当 LAC 与 LNS 建立 L2TP 隧道,分支与总部网络之间的数据即可通过 L2TP 隧道互通。
L2TP over IPSec
当企业对数据和网络的安全性要求较高时,L2TP 无法为报文传输提供足够的保护。这时可以和 IPSec 功能结合使用,保护传输的数据,有效避免数据被截取或攻击。具体做法是:在出差用户的 PC 终端上运行拨号软件,将数据报文先进行 L2TP 封装,再进行 IPSec 封装,发往总部;总部网关部署 IPSec 策略,最终还原数据。这种方式下,IPSec 功能会对所有源地址为 LAC、目的地址为 LNS 的报文进行保护。
MPLS VPN
MPLS 是一种利用标签(Label)进行转发的技术,最初为了提高 IP 报文转发速率而被提出,现主要应用于 VPN 和流量工程、QoS 等场景。它的思路是让边缘设备为报文分配一个短的定长标签,骨干设备只根据标签做转发,不再逐跳解析 IP 头部。
根据部署的不同,MPLS VPN 可分为 MPLS L2 VPN 或者 MPLS L3 VPN。基本的 MPLS VPN 网络架构由 CE、PE、P 三部分组成。CE(Customer Edge)是用户网络边缘设备,有接口直接与运营商网络相连,可以是路由器或交换机,也可以是一台主机;通常情况下 CE「感知」不到 VPN 的存在,也不需要支持 MPLS。PE(Provider Edge)是运营商边缘路由器,与 CE 直接相连,在 MPLS 网络中,对 VPN 的所有处理都发生在 PE 上,因此对 PE 的性能要求较高。P(Provider)是运营商网络中的骨干路由器,不与 CE 直接相连,只需要具备基本 MPLS 转发能力,不维护 VPN 相关信息。
这种「智能在边缘、简单在核心」的分工,使 MPLS VPN 具备良好的可扩展性:企业新增站点时只需在 PE 上增加配置,核心网络无需改动。企业既可以自建 MPLS 专网,也可以通过租用运营商 MPLS 专网的方式获得 MPLS VPN 接入服务。需要说明的是,MPLS VPN 本身不提供加密与身份认证能力,其安全性主要来自专用骨干网的隔离;若业务有加密需求,通常仍需在上层叠加 IPSec。
技术选型与部署建议
四类技术在层次、能力与成本上各有取舍。选型时应先明确业务特征——是站点互联还是人员接入、是纯 IP 业务还是需要承载组播、对安全与 SLA 的要求有多高——再匹配相应技术。表 2 给出一个便于横向比较的对照。
表 2 四类主流 VPN 技术的选型对照
| 技术 | 网络层次 | 典型组网 | 安全能力 | 突出特点 |
| IPSec | 网络层(三层) | 总部—分支、网关—网关 | 加密、认证、完整性、抗重放 | 纯 IP 业务,安全性最完整;不支持组播 |
| GRE | 网络层(三层) | 异种网络互联、承载动态路由 | 弱,仅简单关键字与校验和验证 | 支持组播与非 IP 协议,常与 IPSec 叠加 |
| L2TP | 数据链路层(二层) | 远程拨号接入、分支互联 | 仅用户认证,不加密 | 基于 PPP,天然适合移动用户 |
| MPLS | 介于二层与三层之间 | 运营商多站点专网 | 依赖专网隔离 | 标签转发,可提供 QoS 与流量工程 |
| SSL | 应用层 | 移动办公、B/S 应用访问 | 加密、认证 | 无需专用客户端,部署灵活 |
具体的选型建议如下:
- 站点到站点、纯 IP 业务、对安全要求高:首选 IPSec VPN。它以最小的改造量获得加密、认证、完整性与抗重放四项能力。
- 需要承载动态路由协议、组播,或需跨越异种网络:选择 GRE,并叠加 IPSec 形成 GRE over IPSec,兼顾通用性与安全性。
- 出差员工、移动办公、需要按用户认证并分配地址:选择 L2TP(必要时 L2TP over IPSec);若以 B/S 应用访问为主,SSL VPN 的部署成本更低。
- 多站点、跨地域、对 SLA 与 QoS 有要求、希望运维外包:选择运营商 MPLS VPN;若同时有加密要求,可在 CE 之间再叠加 IPSec。
还有一条贯穿全文的经验:单一 VPN 技术很少能同时满足所有需求,工程实践中更常见的是组合部署。GRE over IPSec 与 L2TP over IPSec 之所以成为经典组合,正是因为它们采用「内层解决通用性、外层解决安全性」的分层思路,把两种技术的短板互相补上。
结语
VPN 技术拥有安全、廉价、支持移动业务、灵活等一系列优势,已经成为现网中部署最为广泛的一类技术。它并不是某一个协议,而是一族技术的统称:IPSec VPN 是一系列为 IP 网络提供安全性的协议和服务的集合,为 IP 网络提供安全的传输;GRE VPN 提供了将一种协议的报文封装在另一种协议报文中的机制,解决异种网络的传输问题;L2TP VPN 是一种能够提供移动用户远程接入服务的二层 VPN 技术;MPLS VPN 则通过标签交换技术,实现站点与站点之间的互联。
回顾这些技术会发现,它们的差异最终都可以归结为三个问题的不同回答:封装在哪一层、由谁建设、保护到什么程度。理解了这三点,再面对层出不穷的新名词时,判断其定位与适用边界就不会太困难。
如果你觉得这篇文章不错,有用的话可以点击下面的“赞赏”支持作者,你的支持是我更新的动力(饿饿吃饭)。
Comments NOTHING