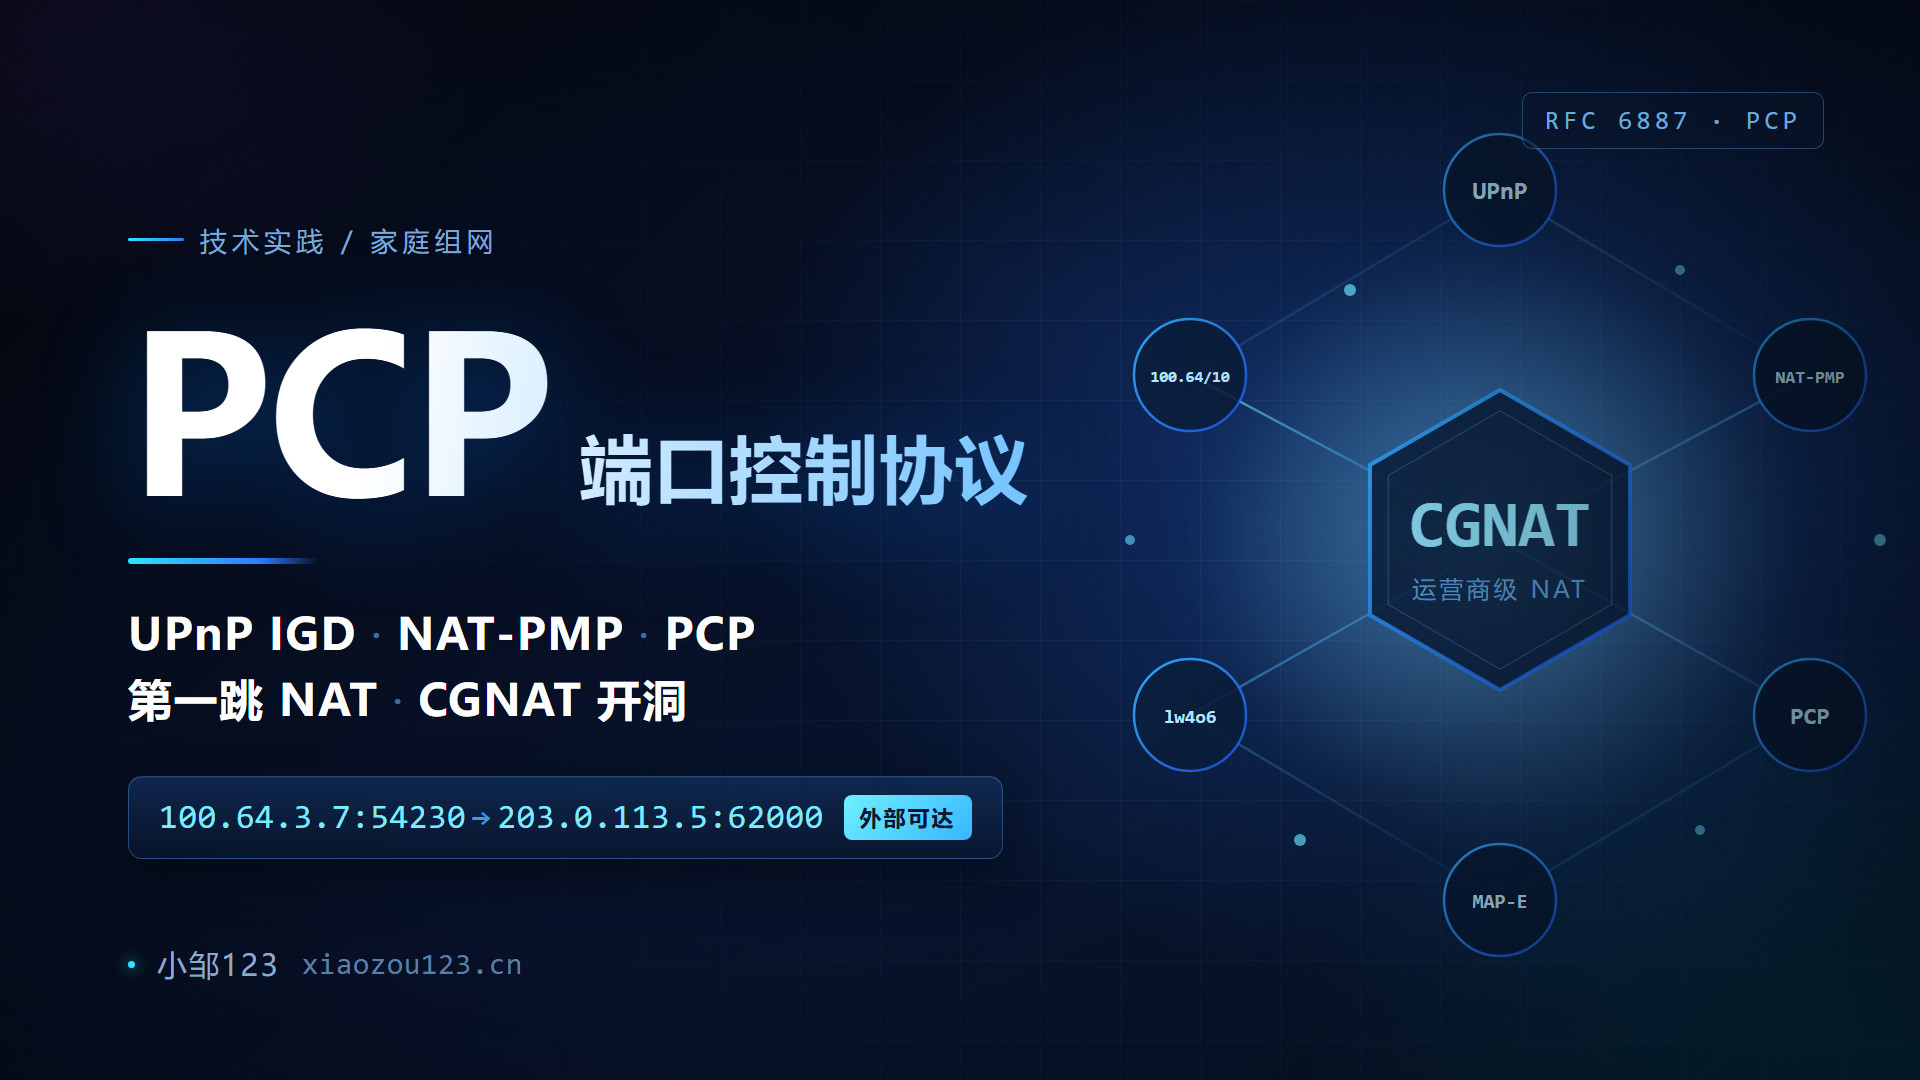
UPnP 开启后外网仍连不上,因为它只能改第一跳 NAT;WAN 口为 100.64.0.0/10 即位于 CGNAT 之后,映射地址在公网不可路由。此场景应改用 PCP(RFC 6887):经 UDP 5351 发 MAP 请求,由运营商侧服务器在 CGNAT 开洞;前提是运营商已部署、CP
数据通信基础
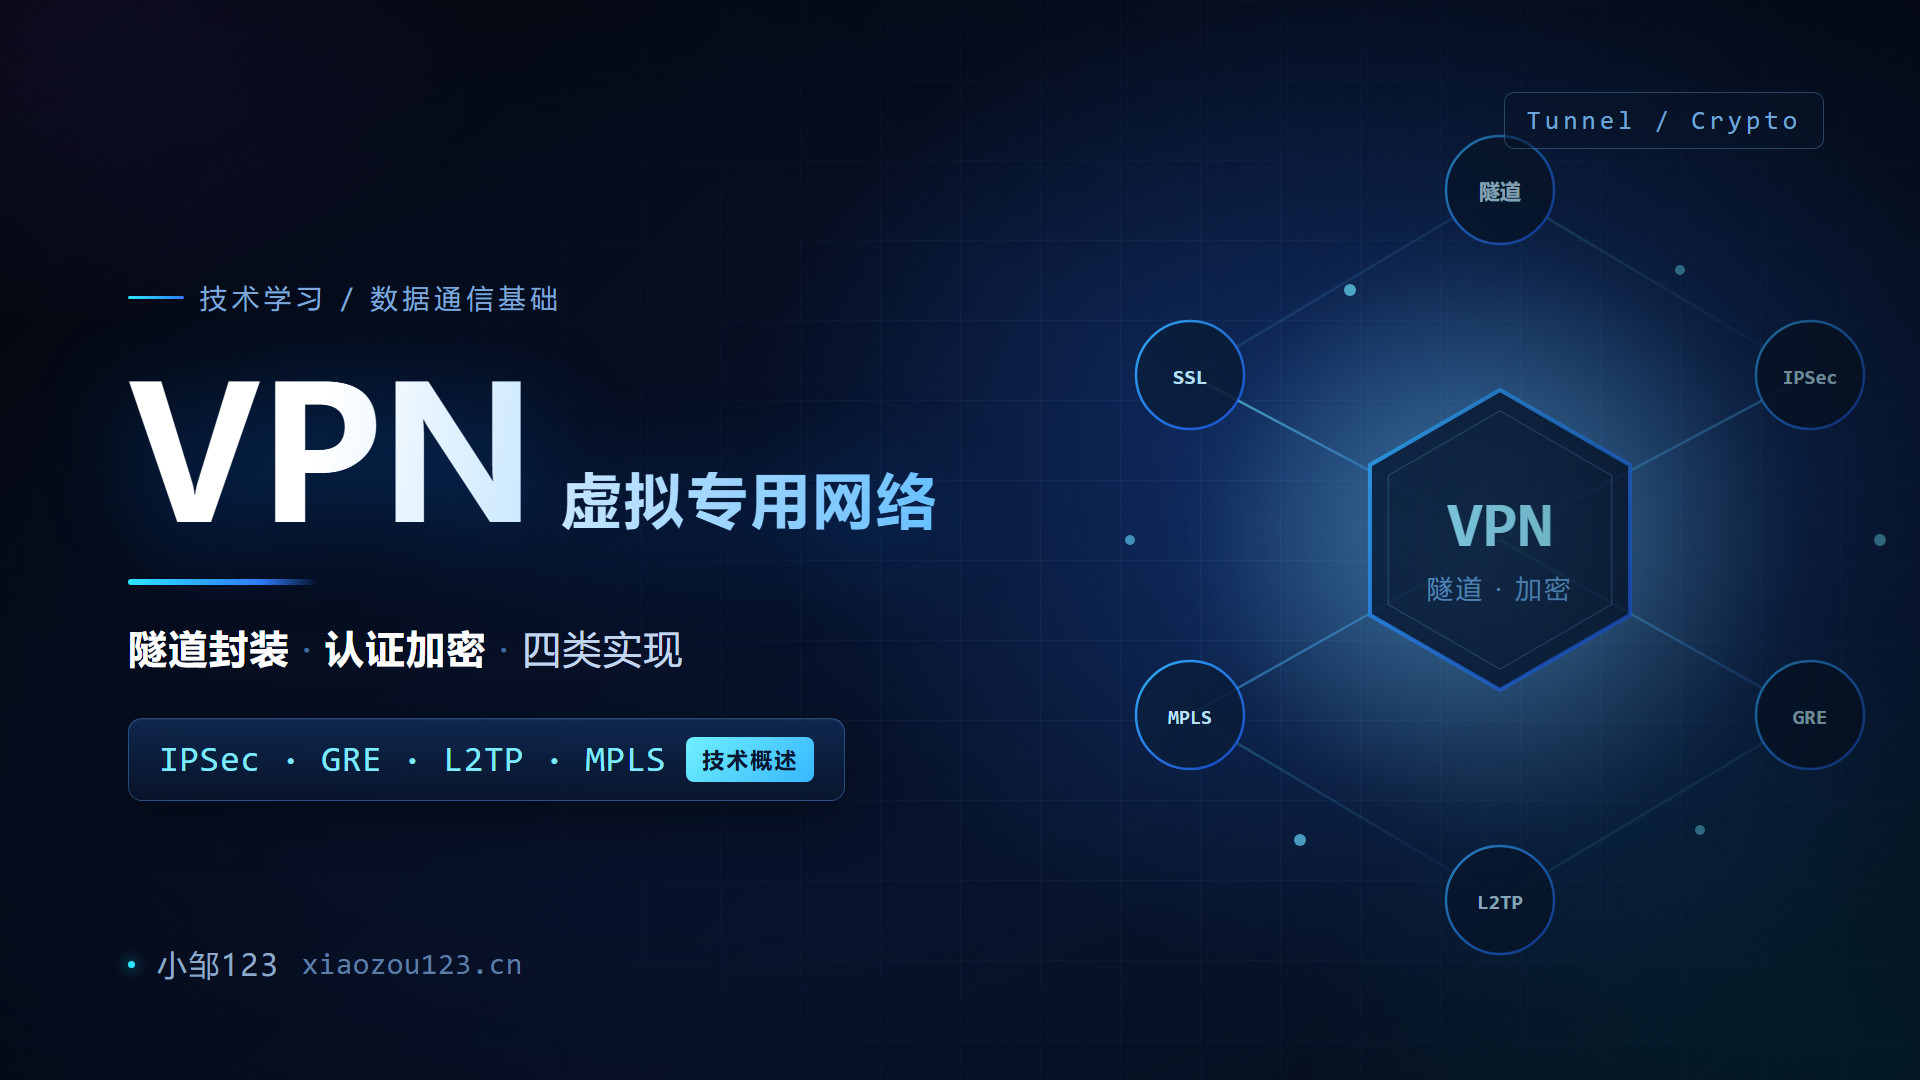
VPN 在公网上搭出一条逻辑专网:先把报文封装成隧道,再用认证、加密与验证保证安全。本文讲清 VPN 的分类框架与四项关键技术,并逐一拆解 IPSec(AH/ESP、IKE 两阶段、SA)、GRE、L2TP 与 MPLS VPN 的协议体系、工作过程与适用边界,最后给出选型对照。
iStoreOS / OpenWrt 软路由 SQM QoS 三个页签 22 个参数逐条讲:接口选 l3_device 还是物理口、整形速率为什么打 9 折、cake 高级字符串怎么写、overhead 与 mpu 为什么决定游戏卡不卡,附 tc 验证命令与故障对照表。
MSTP 用“实例”把多个 VLAN 映射到同一棵生成树,让不同 VLAN 走不同链路,兼顾快速收敛与负载均衡。本文讲清 MST 域、MSTI、CST/IST/CIST、总根与主桥、端口角色与状态、MST BPDU 与优先级向量,并给出华为交换机的完整配置、验证命令与双归拓扑实验。
从单网关的单点故障讲起,把 VRRP 的虚拟路由器、虚拟 IP 与虚拟 MAC、Master/Backup 选举、抢占与回切、报文格式和定时器讲清楚;再落到华为设备的完整配置:网关冗余、多组负载分担、track 上行接口与 BFD 联动,附 eNSP 实验拓扑、验证命令和常见故障排查表。
前面做过一台 USG6000V 配置全锥型 NAT(NAT1),成功了。这件事直接打脸运营商那句「我们的设备不支持全锥型 NAT」 …
从 IPv4 公网地址短缺讲起,系统梳理 NAT(网络地址转换)的原理与四类实现:静态 NAT 的一对一映射、动态 NAT 的地址池机制、NAPT 的地址加端口转换与 Easy IP,以及 NAT Server 的内网服务器发布,并给出华为设备的配置与验证命令。
从 IPv4 地址耗尽的背景讲起,系统梳理 IPv6 基础知识:40 字节基本包头与扩展包头的报文结构、128 位地址格式与缩写规范、GUA/ULA/LLA 单播地址、组播与任播地址的区别,以及地址配置、DAD、地址解析的完整流程和华为设备典型配置命令。
一个广播包就能拖垮整层楼——VLAN 用 802.1Q 标签把一台物理交换机切成多个广播域。本文讲清广播域隔离的必要性、基于接口与 MAC 的划分方式、Access/Trunk/Hybrid 三种接口的收发规则、华为交换机的完整配置与排错命令,以及跨 VLAN 互通的 VLANIF 与单臂路由
eNSP Pro 目前只对认证级伙伴开放,多数人拿到的是别人整理好的 OVF 整合包。本文用 VMware Workstation 走完导入 ovf、配置虚拟化选项、https://「虚拟机 IP」:8443 登录、创建沙箱的全流程,再逐条排查 8443 打不开、虚拟化选项是灰的、设备拖进沙箱