





F30 不是一个具体型号,是华为星光 F30 系列。机身标签上写的可能是 V173、V173-50,也可能是 V175,三个型号的上行光模和使能包都不一样。拿错包时,ONT 工具会一直停在“失败”,光猫灯也不闪——不是工具坏了,是包不对。
下面按“确认型号—开 Telnet—取超密—改 SN/MAC”的顺序写,命令都能直接抄。改码部分来自 F30 的改码命令文档,工具和校验值放在文末。
先说结论
- F30 是系列名,先看机身标签确认具体型号,再决定刷哪个包。
- 老固件可以免包使能:ONT 工具点 V5 使能,不刷 bin 也能开 Telnet。
- 新固件必须按型号刷包:V173 用 R22 补全包,V173-50 用 R24 装备包,V175 用 R23 补全包。
- 超密先试默认,R21 以后看不到明文,再导出
hw_ctree.xml解密。 - 改完必须回读:
display sn、display productmac,回显对上了才算写进去。
第一步:确认型号和工具
先对型号和固件代际
型号看机身背面标签,或者登录后台在“设备信息”里看。固件代际看软件版本:V500R019、V500R020 是 R19/R20,V500R021 是 R21,V500R022 是 R22,V500R024 是 R24。也可以在 Telnet 里执行 display inner version。
| 型号 | 上行光口 | 使能包 |
|---|---|---|
| V173 | XG-PON / 10G EPON | R22_shell.bin |
| V173-50 | GPON / XG-PON 自适应 | V173-50_enable_package.bin |
| V175 | 按机身标签 | r23补全包.bin |
这一步不能省。F30 系列里 V173 和 V173-50 的光模块硬件不同,包刷错不会报错,只会刷完没反应,或者刷完 Telnet 能进但注册不上。
系列名和型号的关系容易搞混。F30 是产品线,V173 这一代是主设备,V173-50 是同代的光模改版,V175 又是另一套硬件。卖家标题只写“F30 主设备”时,一定要让对面把机身标签拍给你,标签上的型号和 PON NO 才是准的。
工具清单
| 文件 | 用途 |
|---|---|
ONT_V500R19C00.exe | ONT 使能工具,V3/V5 使能和升级刷包都在这里 |
HW_Dollar2.exe | 编辑 hw_boardinfo,改 SN/MAC/界面 |
Huawei_Config_Crypto.exe | hw_ctree.xml 和 cfg 配置加解密 |
Huawei_Password_Decrypt.exe | $2 开头的密码解密 |
tftpd64.exe | TFTP 服务端,导出/导入配置文件 |
putty.exe | Telnet 客户端,比 Windows 自带的好用 |
ONT_V500R19C00.exe 和常见的 ONT组播配置工具V3-V5 2.0.exe 是同一个二进制文件,哈希一致。它的“升级”页签负责刷包,“V3 使能 / V5 使能”负责给老固件开 Telnet,两个功能不要混着点。
第二步:开启 Telnet
电脑网线直连光猫 LAN 口,网卡设 192.168.1.2 / 255.255.255.0 / 192.168.1.1,关掉 Windows 防火墙。光猫要能登录后台:知道超密就直接进;不知道就复位——不接光纤,通电状态下长按复位键 10 秒以上,等灯全亮再熄灭,然后用运营商默认超密登录。
复位会清掉 LOID、宽带账号、WiFi 名称。机器如果还在别人的宽带上用,先确认这些参数能找回来;只想看超密、不想动业务的话,优先试默认密码和导出配置文件,别一上来就复位。
老固件(R19/R20)走免包路线。打开 ONT 工具,点“V5 使能”(部分版本叫“V3 使能”,按固件代际选),本地网卡选 192.168.1.2,点启动。光猫灯会全闪,闪完停住后点停止,断电重启。
新固件(R21 及以上)走升级路线。切到“升级”页签,选对应型号的 bin,点启动。同样是灯全闪、闪停、点停止、断电重启。判断成功的依据只有灯态,软件界面上的“失败”可以先不管。
老固件能免包,是因为 V3/V5 使能走的是设备自带的维护命令,工具只需要把开 Telnet 的指令送进去,不写文件。新固件把这条维护通道关了,必须先用升级包把 Shell 补回来,所以“新固件也点 V5 使能”通常没反应。灯不闪就是没进维护状态,先复位,再换包。
重启后用 PuTTY 或 Windows Telnet 连 192.168.1.1:
telnet 192.168.1.1
root
adminHW
su
shell
密码按运营商区分:电信和联通是 adminHW,移动是 Hw8@CMCC 或 Hw8@cMcc,公版和装备模式是 admin。能进 WAP> 但 shell 报错,说明 Telnet 开了、Shell 没补全,回到上一步重新刷包。
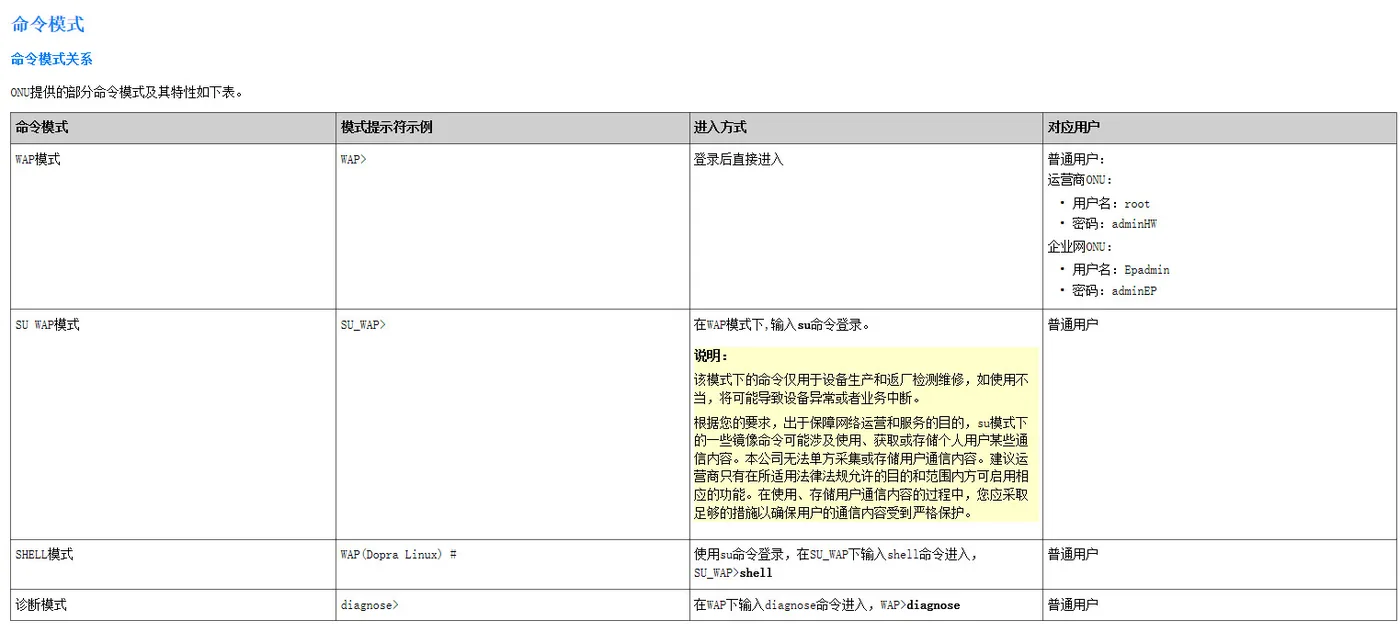
WAP> 只能看状态,SU_WAP> 能改配置,文件操作必须进 shell。如果 Telnet 登录被拒绝,可能是 LAN 口 Telnet 没开。在 SU_WAP> 下补一条:
set aclservicesrule TELNETLanEnable
set aclservicesrule TELNETWiFiEnable
第一条开 LAN 口,第二条开 WiFi 口,按需执行,不用重启。
第三步:获取超级密码
先试默认超密。装维没改过、或者刚复位过的机器,大概率还能用:
| 版本 | 账号 | 密码 |
|---|---|---|
| 电信 | telecomadmin | nE7jA%5m |
| 移动 | CMCCAdmin | aDm8H%MdA |
| 联通 | CUAdmin | CUAdmin |
| 华为公版 | telecomadmin | admintelecom |
R20 及更早的固件,可以在 SU_WAP> 下直接看加密后的密码:
display current-configuration grep WebUser回显里会带 Password="$2...$",把整串复制出来,用 Huawei_Password_Decrypt.exe 解一次就是明文。R21 以后这条命令通常只显示账号、不显示密码,得走配置文件。
导出 hw_ctree.xml,解密后搜索 WebUserInfoInstance:
cd /mnt/jffs2
tftp -p -l hw_ctree.xml -r hw_ctree.xml 192.168.1.2
用 Huawei_Config_Crypto.exe 解密下载下来的文件,记事本打开,搜 telecomadmin 或 CMCCAdmin,找到 Password= 后面引号里的 $2 串,再丢进 Huawei_Password_Decrypt.exe。两步用的工具不是同一个:前者解 XML,后者解 $2。
操作顺序别反。先把 XML 解成明文,再去找 $2;文件还是密文时直接搜是搜不到的。解密后的文件不要覆盖回光猫,它只是给你看密码用的,传回去会把配置写坏。
R24 上如果解出来是空的或者对不上,别再反复试。直接复位回默认超密,或者在 SU_WAP> 下用 set webuserpasswd 重设一个,比跟哈希较劲快。
顺手可以查 LOID,换机或重新注册时要用:
display loidpwd
display sn
第四步:改码
改码这一步分三件事:换身份用 SN 和 MAC,换线路制式用光模。三样都写进 hw_boardinfo 和运行配置里,顺序上先身份、后光模,改完一次重启。
改 SN
改之前先把身份记下来:display sn、display productmac、display loidpwd 各截一张图。改坏了还能照着改回去。
在 SU_WAP> 下执行,SN 必须是 16 位十六进制,位数不对会直接报错:
set sn snid 48575443D1C59DAC
display sn
display sn 的回显变成新值才算成功。部分老固件只认 hw_boardinfo 里的 0x00000002,命令写了不生效,就用 HW Dollar2 改文件,再 tftp 传回去。
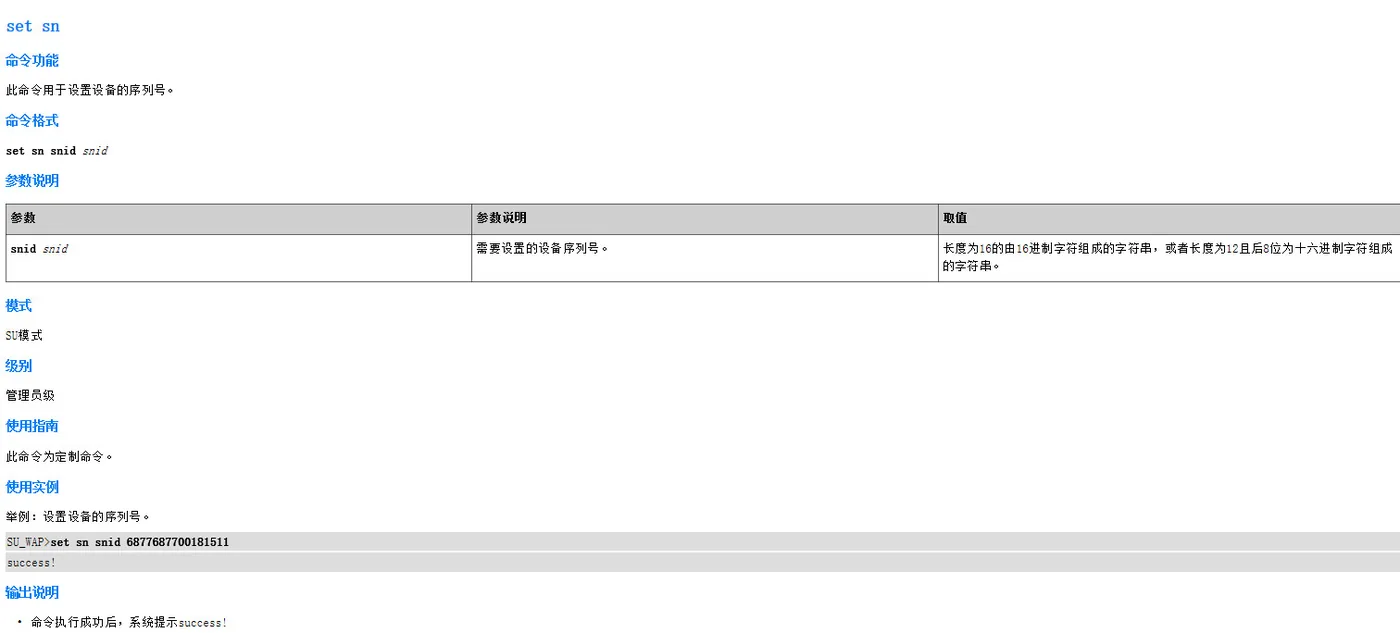
set sn 的命令说明。SN 取 16 位十六进制,或者 12 位加 8 位后缀,位数必须和原值一致。SN 不是随便编一串十六进制就行。运营商侧认的是 OLT 上登记的那个值,换机时要把旧光猫标签上的 PON NO 原样抄过来,位数、字母大小写都别改。抄错一位,注册时可能显示成功,业务却起不来,排查起来比直接失败更麻烦。
改 MAC
MAC 用 set productmac 一次改 LAN、WAN、WLAN 三类,格式是 XX:XX:XX:XX:XX:XX:
set productmac MAC C8:33:E5:02:F6:7F
display productmac
这条命令会同时改一组 MAC,不是一个。执行完网卡可能会掉线,重新连上再 display productmac 核对。只改 hw_boardinfo 里的 0x0000000a、不改 0x00000025 和后面那串递增地址,各口 MAC 会撞车,表现是 WiFi 能连、LAN 不通,或者反过来。
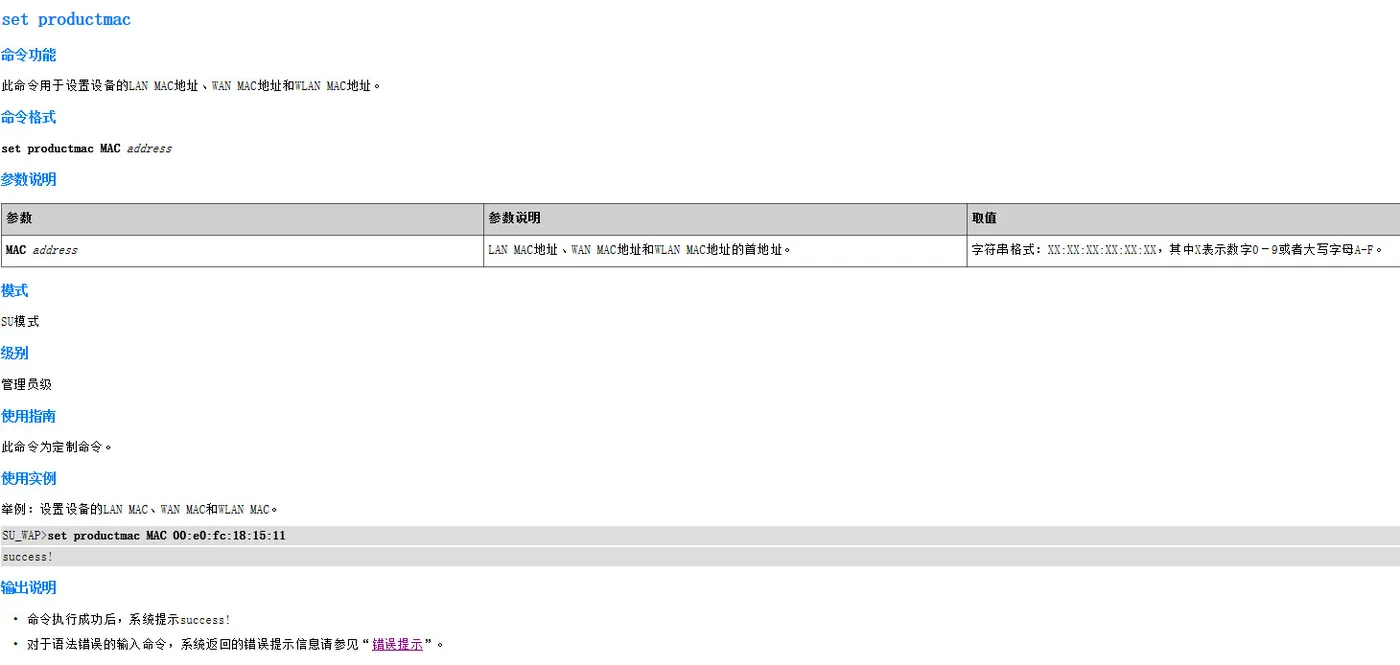
set productmac 一次设置 LAN、WAN、WLAN 三类 MAC。改完必须回读,不能只看命令没报错。MAC 和 SN 不一样,它是一组地址的起始值。命令写一个地址,设备会按顺序往后排 LAN、WAN、WLAN 各口。所以改完不要再用 boardinfo 一条条改,否则命令写进去的整组地址会被拆散;两套方法选一套,别混着来。
换机克隆身份时,SN 和 MAC 要一起改,设备标识 0x00000019 也要跟着对上前 6 位。只改一样,运营商侧照样判定不是同一台设备。
切换光模(可选)
F30 系列不是所有型号都能互改光模。V173 支持 XG-PON 和 10G EPON,V173-50 只支持 GPON 和 XG-PON,硬件不支持的模式改了也注册不上。先 display access mode 看当前模式,再决定要不要动。
| 模式 | 值 | 命令 |
|---|---|---|
| GPON | 1 | set upport mode 1 upportid 0x102001 |
| 自适应 | 4 | set upport mode 4 upportid 0x102001 |
| XGPON | 5 | set upport mode 5 upportid 0x102001 |
| 10G EPON | 6 | set upport mode 6 upportid 0x102001 |
| 10GE 自适应 | 12 | set upport mode 12 upportid 0x102001 |
0x102001 是 PON 口,不要写成 LAN 口的 1 到 5。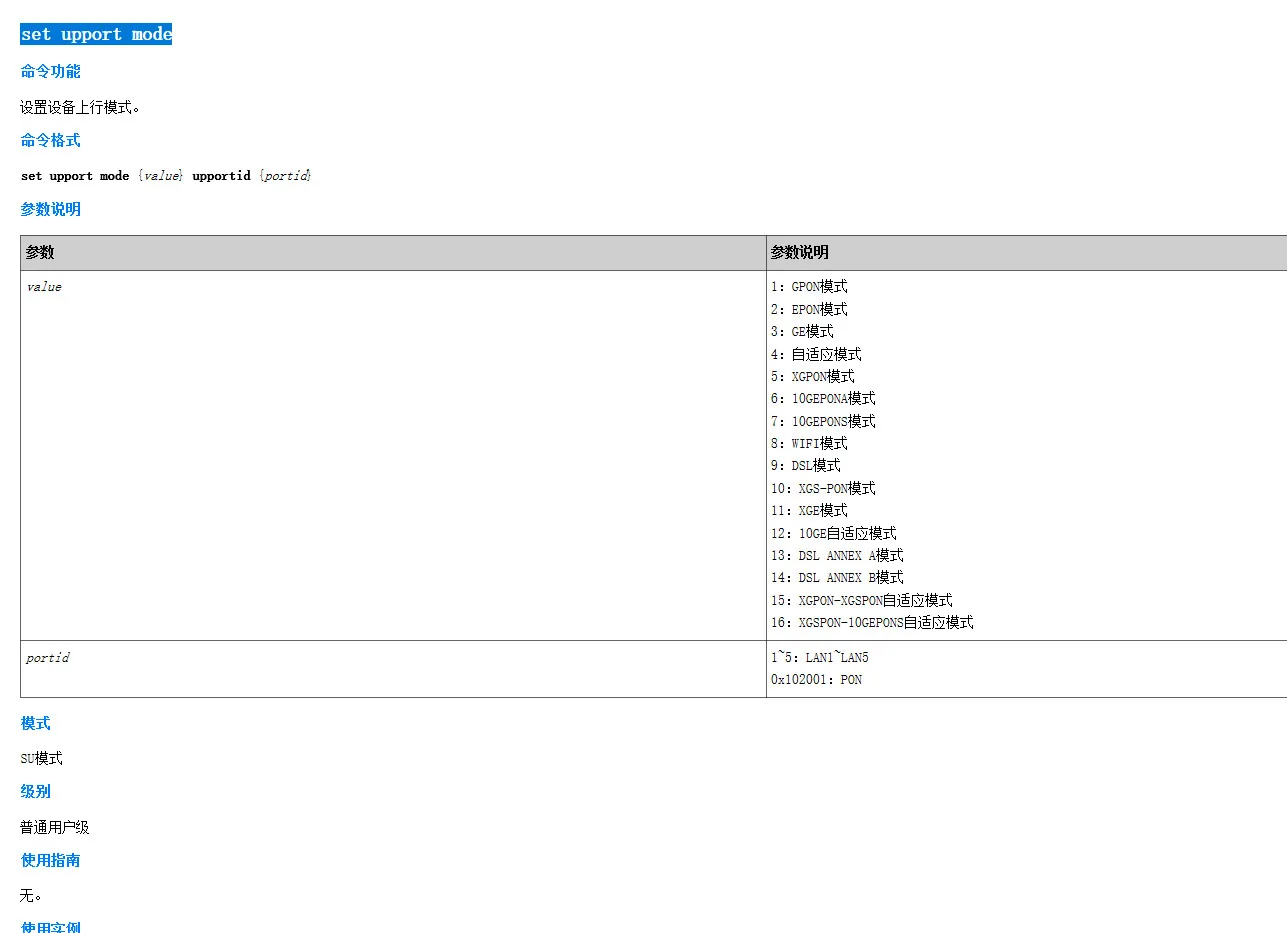
set upport mode 的参数表。1 到 16 覆盖各种上行模式,F30 系列常用 1、4、5、6、12。改完 reboot,起来用 display access mode 和 PON 灯确认。灯一直快闪就是没注册上,先查 LOID 和光功率,再怀疑模式。
验证与回退
- SN:
display sn回显与新值一致。 - MAC:
display productmac三类地址都变了,没有重复。 - Telnet:重启后还能用 root 登录,
shell能进。 - 光模:
display access mode与目标模式一致,PON 灯常亮。 - 超密:Web 用新密码能登录,重启后没被 TR069 改回去。
回退靠备份。改之前把 hw_boardinfo、hw_boardinfo.bak、hw_ctree.xml 取回电脑;改坏了按原名传回 /mnt/jffs2,reboot。只备份其中一个文件不够,主文件和备份会被互相覆盖。
先分清“假砖”和“真砖”。灯亮、网卡能协商、能 ping 通管理地址,都是假砖;灯全灭、插网线没反应、串口也没输出,才是真砖。假砖先恢复 boardinfo,再考虑重刷;真砖要上串口,不在本文范围内。
常见问题
| 现象 | 大概率原因 | 处理 |
|---|---|---|
| Telnet 连接被拒绝 | LAN 口 Telnet 没开 | set aclservicesrule TELNETLanEnable |
能登录,shell 报错 | Shell 没补全 | 按型号重新刷包,看灯是否全闪 |
| ONT 工具一直失败、灯不闪 | 包不对或没复位 | 确认型号,复位 10 秒后重试 |
| 超密解出来是空的 | R21 以后不回显明文 | 复位用默认超密,或 set webuserpasswd 重设 |
| 改完 SN 不生效 | 固件不认这条命令 | 改 hw_boardinfo 的 0x00000002,回传重启 |
| 改完 PON 不注册 | 光模模式或 LOID 不对 | display access mode、display loidpwd 逐项核对 |
这些现象里,最容易被误判的是“ONT 工具失败”。它的失败提示不区分原因,网卡选错、防火墙没关、包不匹配、光猫没复位,界面都一样。判断顺序应该是:先看灯闪不闪,再看型号和包对不对,最后才怀疑工具版本。
工具下载
六个工具已整理到 GitHub,README 里有文件清单和 SHA256。下载后先核对哈希再运行。
仓库地址:github.com/dellzou/Huawei_F30_Flashing_Software_and_Tutorial
| 文件 | 用途 |
|---|---|
ONT_V500R19C00.exe | V3/V5 使能、升级刷包 |
HW_Dollar2.exe | 改 hw_boardinfo |
Huawei_Config_Crypto.exe | hw_ctree.xml / cfg 加解密 |
Huawei_Password_Decrypt.exe | $2 密码解密 |
tftpd64.exe | TFTP 导出/导入 |
putty.exe | Telnet 客户端 |
各型号的使能包:V173 用 V173 仓库 里的 R22_shell.bin;V173-50 用 V173-50 仓库 里的装备包;V175 用 V175 仓库 里的 R23 补全包。具体步骤可以对照 V173 使能教程 和 V173-50 使能教程,命令层是通的。
这些 exe 会被杀软报毒,原因是它们要发原始组播包、监听端口、改网络配置。放在虚拟机里跑,或者用完就关。只动自己或客户授权的设备;改 SN/MAC 涉及设备标识,换机前先跟运营商报备,比事后被锁强。
如果你觉得这篇文章不错,有用的话可以点击下面的“赞赏”支持作者,你的支持是我更新的动力(饿饿吃饭)。
Comments NOTHING