





手头这份 2025-12-28.csv 使能日志里只有一行数据:板卡 SN EG24C8167963、MAC 00E0-FC16-7963、升级类型 UpgradeBin、包大小 115403、结果 0x0。旁边还有一份 OSBCToolClient.log,把这次使能从 08:49:14 开始到 08:50:14 结束的每一步都记了下来。
这是目前能找到的唯一一份能对得上时间的实测记录。网上的光猫教程大多只写“等待几分钟”“成功总数变成 1”,到底几分钟、成功是什么状态,没人给证据。这份日志把答案写死了:一次装备包下发用了 60 秒,主备分区一起写,通信走 99.0.0.224 这个组播地址。
V173-50 的流程和 V173 不一样,能写多细取决于手里有什么。这篇按“日志—包—步骤—验收”的顺序来,先把证据摆出来,再讲怎么照着做。
先说结论
- V173-50 不是 V173 的固件升级版,它的上行光口是 GPON/XG-PON 自适应,硬件和 V173 不同。
- 115 KB 的
V173-50.bin是装备包,不是固件,包内脚本会调用restorehwmode.sh。 - 刷完管理地址变成 192.168.100.1,Web 打不开是正常的,只留 Telnet 和 TFTP。
- 公版标识改的是
0x0000001b = CHINA,不是老机型那套COMMON / NOCHOOSE。 - 成功判据是“成功总数 1”加日志里
result 0x0,不是软件弹窗说成功。 - 包不做硬件校验,刷错机型也可能显示成功,所以刷之前必须确认型号。
先看清型号:V173-50 到底是不是 V173 的升级版
不是。华为官方的《V173-50 使用说明书》写得很明确:上行光口支持 GPON/XG-PON 自适应,接口是 4 个 GE 网口、1 个 POTS、1 个 USB、1 个下行光口,Wi-Fi 6 双频。V173 的公开资料里,上行是 XG-PON 和 10G EPON 两条线。两者都能做 FTTR 主设备,光模块部分却不是一回事。
论坛上有更细的说法:V173、V173-20、V173-30 支持 XG-PON 和 10G EPON,V173-50 支持 XG-PON 和 GPON,光模块元件换了,还有单省份定制版。这个说法我没法用官方文档逐条核实,但和官方说明书的“GPON/XG-PON 自适应”对得上,可以作为理解差异的参考,不要当成采购依据。
接口也能看出它的定位。4 个 GE 口、1 个 POTS、1 个 USB、1 个下行光口,这是典型的 FTTR 主设备配置:上行接运营商光纤,下行光口接光配线盒,再带房间里的从设备。它的 Wi-Fi 6 是给整屋覆盖做打底,不是拿来当高端路由器的。
| 对比项 | V173 | V173-50 |
|---|---|---|
| 上行 PON | XG-PON / 10G EPON | GPON / XG-PON 自适应 |
| 使能包 | R22.bin,1.8 MB,补 Shell 用 | V173-50.bin,115 KB,装备包 |
| 固件代际 | 教程按 R21/R22 | 包内签名 V500R024C00SPC110B002,R24 |
| 公版写法 | 0x1b = COMMON | 0x1b = CHINA |
这个差异带来两个直接后果。第一,包不能混用:V173 的 R22.bin 刷不进 V173-50,V173-50 的装备包也不该往 V173 上推。第二,光模不能乱改:V173-50 硬件只支持 GPON 和 XG-PON,把它改成 10G EPON 不会成功,改了也注册不上。
选哪个型号不看名字,看线路。小区还在 GPON 上,V173-50 能直接用;线路已经升到 XG-PON,两台都能跑;只有 10G EPON 线路才必须用 V173。买之前先问运营商当前 OLT 的制式,比看卖家标题靠谱。
手上已经有一台、不确定是哪款,三个地方可以确认:机身标签上的产品名、Web 登录页的设备信息、Telnet 里 display deviceInfo 的型号字段。三个对不上时,以 Telnet 回显为准,标签可能是换壳机,Web 页面可能被刷过。型号确认错,后面所有包和字段都是错的。
什么时候值得刷,什么时候不该动
这个包的作用只有一个:把运营商定制机恢复成华为公版,同时把 Telnet 和维护通道打开。它不会让网速变快,也不会解锁硬件没有的能力,更不会把 GPON 机器变成 XG-PON。把预期放对,后面的步骤才不容易失望。
- 值得刷:二手定制机想自己用、旧机换新机要把身份迁过去、需要长期用 Telnet 做维护。
- 不必刷:只想改桥接、改 WiFi 名称、改端口映射,超密后台里都能做。
- 不该动:设备还在保修期、运营商明确不允许改、自己手里没有任何备份。
还有一类情况看着像“必须刷”,其实不用:光猫注册不上。注册失败先查 LOID、Password、光功率和 OLT 制式,这四项占九成;把一台本来没问题的机器刷成公版,解决不了线路侧的问题,只会多一个变量。
把 115 KB 的包拆开看
V173-50.bin 的文件头是 HWNP,这是华为 ONT 包的通用格式。用十六进制看,前 4 个字节之后是长度、校验和,再往后是一段 XML 校验策略和包内文件清单。整个包只有 115,403 字节,和日志里的 PkgSize 一模一样。
包里能直接读到的内容不多,但足够判断它是什么:
115 KB 装不下一个根文件系统,这也是判断它是装备包而不是固件的依据。完整的 ONT 固件动辄几十 MB,里面是内核、驱动、Web 资源;这个包只有脚本、几个配置文件和校验信息,作用是把设备切到某个状态,不替换系统本身。
包尾还有一段 MA5600、H801EPBA 之类的字符串,那是华为 OLT 和单板的型号标识,工具用它判断设备属于哪条产品线。这些字符串残留不影响使用,但也说明这个包是从运营商装维流程里流出来的,不是给普通用户设计的。
| 包内条目 | 作用 |
|---|---|
V500R024C00SPC110B002 | 签名信息,说明这个包按 R24 固件生成 |
/mnt/jffs2/equipment.tar.gz | 装备文件,解压后是脚本和签名 |
/mnt/jffs2/ProductLineMode | 产品线模式,决定设备按哪个定制版本启动 |
/mnt/jffs2/TelnetEnable | Telnet 开关,刷完会被重新创建 |
/var/duit9rr.sh | 升级时执行的脚本 |
/var/UpgradeCheck.xml | 升级校验策略,各芯片检查全部关闭 |
最值得注意的是校验策略。HardVerCheck、WifiChipCheck、OpticalCheck、CfgCheck 这几项的 CheckEnable 全是 0,也就是不检查硬件、不检查光模块、不检查配置。好处是兼容性好,坏处是刷错机型也会一路写下去,软件照样报成功。
所以刷之前要自己校验型号。看机身标签上的产品名,不要只看卖家标题;能开机的话,在 Telnet 里 display deviceInfo 看设备型号,在 display inner version 看软件版本。型号不对、版本跨代,宁可不刷。
再看 duit9rr.sh 的结尾,逻辑就完整了:先 EquipMode.sh on,把 equipment/sign/Equip.sh 拷到 jffs2 并执行,然后清 boardinfo、重置 LAN MAC、清 DDR training、删插件,最后调用 restorehwmode.sh,再执行 ddrtraning,把 hw_ctree.xml、hw_boardinfo、hw_boardinfo.bak 写回。
EquipMode.sh on
cp -rf /mnt/jffs2/equipment/sign/Equip.sh /mnt/jffs2/Equip.sh
Equip.sh
...
restorehwmode.sh
...
ProcDataWh -g -f /mnt/jffs2/hw_ctree.xml
ProcDataWh -g -f /mnt/jffs2/hw_boardinfo
ProcDataWh -g -f /mnt/jffs2/hw_boardinfo.bak
echo "success!" && exit 0
这就是为什么刷完 Web 打不开、为什么登录地址变成 100.1、为什么最后还要改 CHINA。包本身已经把设备推到了公版装备模式,只是 R24 的界面标识不认老的 COMMON,要手动补一条。普通教程只写“点启动、等成功”,不解释这一段,出了问题时根本不知道从哪查。
日志逐字段读一遍
OSBCToolClient.log 的第一行就把参数全打出来了,这比任何教程都准:
UpgradeType[UpgradeBin] Service Started!
SIP[192.168.100.2] DIP[99.0.0.224] FRSIZE[1200] FRINTERV[10 MS]
PKSIZE[115403] PKCRC[0x91c40c4f]
FlashMode[MainAndBack] DeleteCfg[false]
CheckPolicy[DefaultCheckPolicy] AuditPolicy[DefaultAudit]| 字段 | 值 | 含义 |
|---|---|---|
UpgradeType | UpgradeBin | 下发的是 bin 包,不是配置文件 |
SIP / DIP | 192.168.100.2 / 99.0.0.224 | 电脑在 100 网段,目的地址是组播 |
PKSIZE | 115403 | 和 V173-50.bin 字节数完全一致 |
FlashMode | MainAndBack | 主备分区同时写,掉电不至于两边都坏 |
DeleteCfg | false | 不主动删用户配置,但脚本会重置 boardinfo |
CheckPolicy | DefaultCheckPolicy | 默认校验,实际硬件检查已在包内关闭 |
SIP 是源地址,DIP 是组播目的地址,这也是为什么电脑必须在 100 网段。时间线也清楚:08:49:14 开始,设备连续两次上报 MsgType:0(开始),08:50:14 上报 MsgType:2(结束),result:0x0、check result:0。整个过程 60 秒,中间没有重传。日志到 09:08 才停止服务,那是人没关软件,不是升级还在跑。
从目的地址 99.0.0.224 看,这是组播下发。组播的特点是同一个二层网络里的设备都可能收到,所以一次只接一台光猫,不要在同一个交换机下同时刷多台。两台同时响应,日志里会混进另一台的 SN,排查时很难分清哪台成功、哪台失败。
日志里的 PKCRC[0x91c40c4f] 是包校验值,每次升级前工具会算一遍。如果同一个包两次算出的 CRC 不一样,说明文件被改过或下载不完整,这种包不要刷。手里有多个版本时,也能靠 CRC 和大小区分,不靠文件名猜。
看到 result:0x0 和 check result:0 就可以认为包已经写进去了,不用等软件界面上的进度条。反过来,如果日志里一直是 MsgType:0 没有 2,说明设备没进入升级状态,先查网卡、防火墙和光猫有没有复位。
工具:只用这一套
| 文件 | 大小 | 说明 |
|---|---|---|
ONT_V100R002C00SPC253.exe | 9.1 MB | OBSCTool,2025-04-30 编译,日志就是它写的 |
V173-50.bin | 115,403 字节 | 装备包,升级页签里选它 |
HW Dollar2.exe | 161 KB | 改 hw_boardinfo,2.2.0.2104 |
tftpd64.exe | 343 KB | 取回和传回 boardinfo |
不要拿 V173 那边的老 ONT 组播工具来刷这个包。老的 OntSoftwareBroadcaster 和这个 OBSCTool 是两个程序,界面相似,协议版本不一样。日志里的 OSBCToolClient 是 253 这个版本生成的,换工具刷,成功率和日志都没法对照。
OBSCTool 会在自己目录下建 log 文件夹,每次升级生成一个 CSV 和一个文本日志。刷完先别关软件,去 log 里看一眼有没有 result:0x0,这比界面上的提示可靠。日志也是事后排查的唯一证据,删了就只能重刷。
工具不需要安装,双击就能跑,但也别放在中文路径或桌面。OBSCTool 写日志、解包都用相对路径,路径里有空格或中文时容易失败;放到 D:\ont\ 这种纯英文目录下,能省一类莫名其妙的问题。
HW Dollar2 有几个副本,版本号都是 2.2.0.2104,用哪个都行。改完保存时一定选 V5 模式,V3 格式写进 R24 的 boardinfo 会解析失败。
刷之前:超密、网段、防火墙
知道超密的,登录后台把 Telnet 开开就行。华为的菜单一般在“安全 → 广域网访问设置 → 开启 LAN 口 Telnet”,不同省份的固件文字可能不一样,找不到就把“安全”和“系统工具”两个页签翻一遍。
不知道超密的,走复位:不要接光纤,通电状态下长按复位键,等指示灯全亮再全部熄灭,设备回到出厂状态。移动版的出厂超密是 CMCCAdmin / aDm8H%MdA,电信和联通版的公开资料里没写,得看机身标签或问装维。
“不要接光纤”这一步经常被忽略。接着光纤复位,设备起来后会立刻向 ITMS 注册,超密可能在几分钟内被重新下发,你刚改完的密码又失效。正确做法是拔掉光纤复位、开好 Telnet、刷完包,最后再接回光纤。
复位会清掉 LOID、宽带账号、WiFi 名称。如果这台机器还要在原线路上用,复位前先把这些抄下来。超密的获取途径在 天翼网关 TGCT-526G 的漏洞分析 里讲得比较细,不同厂商的入口不一样,思路可以借鉴。
联通机型还有更省事的路子。联通 HG6371F 的出厂接口不做认证,不用补 Shell 就能拿到 root,超密和 Telnet 一起解决。这类入口不是每台都有,碰上了算运气,碰不上还是回到复位。
电脑网卡设 192.168.1.2 / 255.255.255.0 / 192.168.1.1,网线直连光猫 LAN 口,关掉 Windows 防火墙。这三件事任何一件没做,ONT 工具都会停在“等待设备响应”,看起来像包不对。
第一步:把装备包刷进去
打开 ONT_V100R002C00SPC253.exe,切到“升级”页签,本地网卡选 192.168.1.2,浏览选中 V173-50.bin,点“启动”。此时光猫的灯应该全部闪烁;如果不闪,把光猫断电重启再来一次,不要反复点启动。
等界面上的“成功总数”变成 1,点“停止”,关掉软件,给光猫断电再上电。不要用“进度条走完”判断成功,这个工具的进度条和实际写入不是一回事;成功总数和光猫灯态才是有效信号。
60 秒里大部分时间不是在传数据。按日志里的 1200 字节一帧、10ms 一帧算,传输本身不到两秒,剩下的是设备解包、校验、写主备两个分区、执行脚本。所以中途断电的风险不在“传了一半”,在“写了一半”;主备同写就是为了这一刻,至少保住一个能启动的分区。
如果成功总数一直是 0,按这个顺序查:网卡是不是选成了 WiFi、防火墙有没有关、光猫有没有复位、电脑是不是在 1.x 网段、包是不是 V173-50.bin 而不是别的 bin。五项都对还不行,换一根网线,劣质网线在组播下发时丢包很常见。
刷完之后光猫会重启到装备模式。这时候它的管理地址是 192.168.100.1,只开 Telnet 和 TFTP,Web 页面打不开。第一次做的人容易以为刷坏了,其实这正是包内脚本执行了 EquipMode.sh on 的结果。
第二步:进 100 网段,Telnet 上去
网卡改成 192.168.100.2 / 255.255.255.0 / 192.168.100.1,然后 telnet 192.168.100.1。账号 root,密码 admin,输入密码时不显示,直接回车。
telnet 192.168.100.1
root
admin
su
Shell
cd /mnt/jffs2
注意这里的 Shell 是大写开头,教程里就是这么写的;su 之后提示符会变成 SU_WAP>,再进 shell 才是 Linux 提示符。进不去先 ping 192.168.100.1,ping 不通是网段问题,ping 通但 Telnet 被拒绝,才是账号或服务问题。
教程里写的是 cd mnt/jffs2,少了一个斜杠。Linux 下这是相对路径,只有在根目录执行才等价于 /mnt/jffs2;照着抄很容易进错目录,后面 tftp 找不到文件。统一写成 cd /mnt/jffs2。
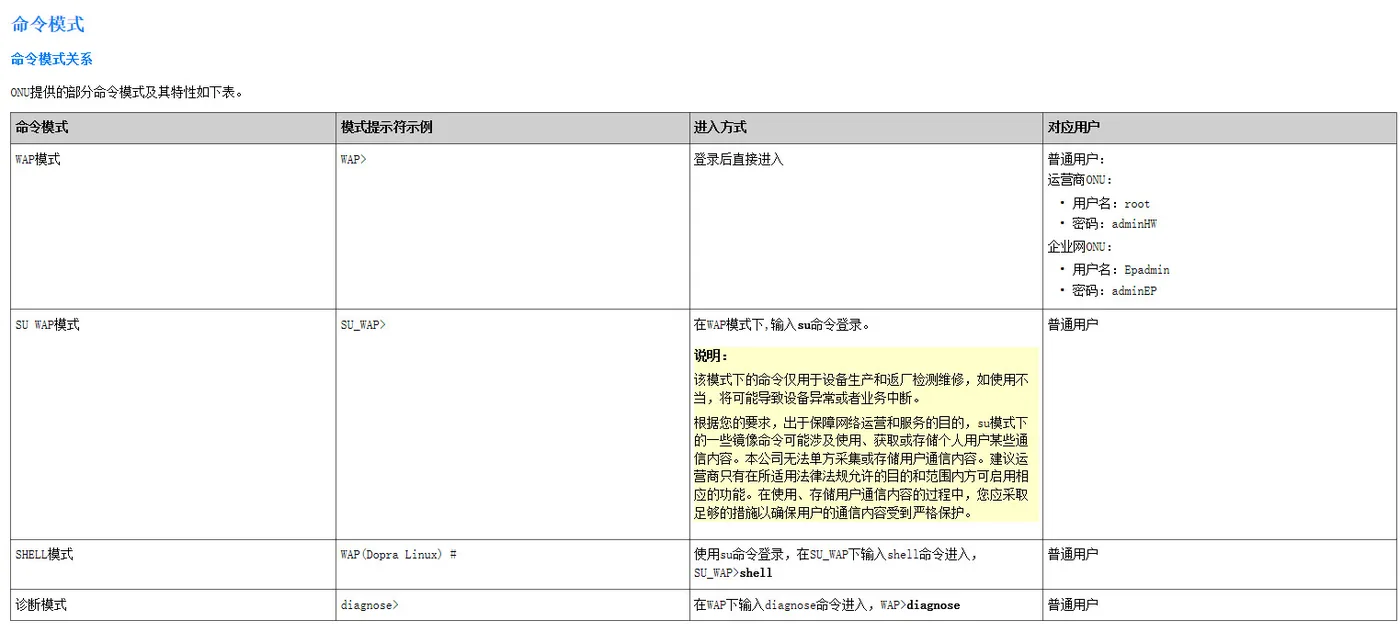
WAP> 只能看状态,SU_WAP> 能改配置,文件操作必须进 shell。第三步:取回两份 boardinfo
打开 tftpd64.exe,Server interfaces 选 192.168.100.2,保持运行。然后在 Telnet 里把主文件和备份文件都取回电脑:
cd /mnt/jffs2
tftp -p -l hw_boardinfo -r hw_boardinfo 192.168.100.2
tftp -p -l hw_boardinfo.bak -r hw_boardinfo.bak 192.168.100.2
教程里这两条命令被粘成了一行,中间少了换行,直接复制会报错。按上面两行分开执行。下载完在 tftpd64 目录下应该看到两个文件,各几十 KB;0 字节就是没通。
把这两个文件复制到别的目录留底,命名带日期和板卡 SN。后面改坏了、想回运营商界面,全靠这份原始文件。备份只做一次不够,改完确认能用之后,再把改好的版本另存一份,下次恢复就知道该用哪份。
第四步:把 0x1b 改成 CHINA
用 HW Dollar2 打开 hw_boardinfo,找到 obj.id = "0x0000001b" 这一行,把值改成 CHINA,保存时选 V5 模式。hw_boardinfo.bak 同样改一遍,两个文件内容保持一致。
这个编辑器是左右对照的:左边是设备里的密文格式,右边是解码后的明文,改右边,保存时它负责重新编码。只改 obj.value 引号里的字符串,分号、空格、行顺序都不要动。改完可以先关掉再重新打开,确认保存的内容真的写进去了。
obj.id = "0x0000001b" ; obj.value = "CHINA";只改这一条,不要顺手把 0x1a 和 0x31 也按老教程改掉。V173、HN8145XR 那代机器的华为界面是 1a=COMMON、1b=COMMON、31=NOCHOOSE;V173-50 是 R24,定制代码体系换了,这份教程只让改 1b。没有资料支撑的字段,改了只会多一个变量。
CHINA 这个值也不是随便挑的。从结果反推,R24 把中国区通用定制记作 CHINA,而老机型用 COMMON 表示公版;两个词在各自的固件里是同一层含义,跨代写就会对不上。资料里没有 R24 的完整码表,所以我只写这一个值,不扩展到其他字段。
| 机型/代际 | 0x1a | 0x1b | 0x31 |
|---|---|---|---|
| V173 / HN8145XR(R21/R22) | COMMON | COMMON | NOCHOOSE |
| V173-50(R24) | 不动 | CHINA | 不动 |
| 电信定制 | E8C | 省份缩写+CT | CHOOSE_XINAN |
| 移动定制 | CMCC | CMCC_RMS | CHOOSE_CMCC_RMS |
改完保存,回传覆盖:
tftp -g -l hw_boardinfo -r hw_boardinfo 192.168.100.2
tftp -g -l hw_boardinfo.bak -r hw_boardinfo.bak 192.168.100.2
EquipMode.sh off
reboot
EquipMode.sh off 要等它提示 off 再重启。这一步删掉 jffs2 里的 Equip.sh,关掉装备模式;不关的话,重启后 Web 还是打不开,你会以为 CHINA 没改对。
第五步:验收,别只看能不能登录
重启后浏览器打开 192.168.100.1,账号 telecomadmin、密码 admintelecom。能进登录页只说明界面改对了,还要往下看三件事。
如果过几天超密又被改回去,先查 TR069。公版默认可能重新建立远程管理连接,运营商一注册就把密码覆盖了。不需要远程管理的话,在 WAN 里把 TR069 那条连接停用,或者用 ppp interface config 把对应 WAN 关掉,具体口号先用 display pppoe client all 查。
WiFi 和 IPTV 也要单独验。公版默认的 WiFi 名称和密码是固定的,第一次登录后先改掉;IPTV 需要单独建一条带 VLAN 的连接,VLAN 值各地不同,只能从原配置或装维那里拿。语音口如果不用,建议在界面里关掉,省得一直重试注册。
- LAN 口通不通:公版默认可能没使能 LAN 口,插网线没反应就去“LAN 配置 → 二/三层口配置”把 4 个口勾上。
- PON 注册状态:看 PON 灯是否常亮,或在状态页看光功率;不注册先查 LOID 和光模模式。
- WAN 能不能拨号:公版不会继承运营商的 WAN,要手动建一条上网连接,VLAN 按当地填。
Telnet 里可以用命令核对,比看页面准:
display sn
display productmac
display optmode
display access mode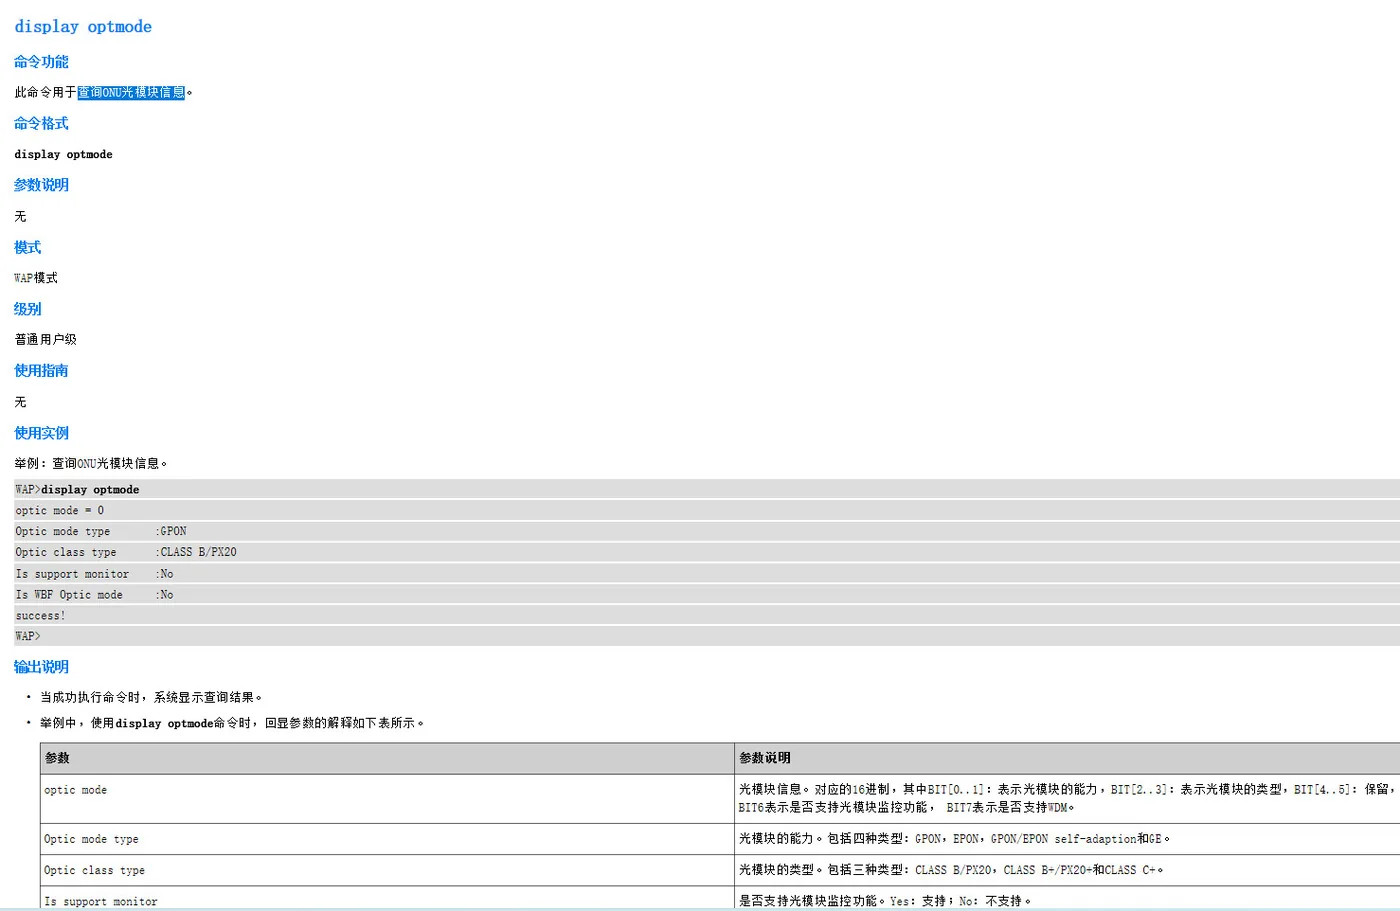
display optmode 的说明页。收光功率在 -8 到 -27 dBm 之间一般可用,低于 -27 先查光路,不要继续改配置。display access mode 会直接回当前是 GPON 还是 XGPON。如果这里显示的模式和你以为的不一样,以它为准,boardinfo 里的值只是开机时读进去的配置。
改 SN、MAC 和设备标识
换机克隆旧光猫身份,改的还是 hw_boardinfo 里那几条。字段含义和 V173 一样,R24 没换编号:0x02 是 PON SN,0x0a 和 0x25 是主 LAN MAC,0x19 是设备标识,0x0b 到 0x13 是各口 MAC。
R24 也可以在 SU_WAP> 下用命令直接写,省得来回传文件:
SU_WAP>set sn snid 48575443D1C59DAC
SU_WAP>set productmac MAC C8:33:E5:02:F6:7F
SU_WAP>display sn
SU_WAP>display productmac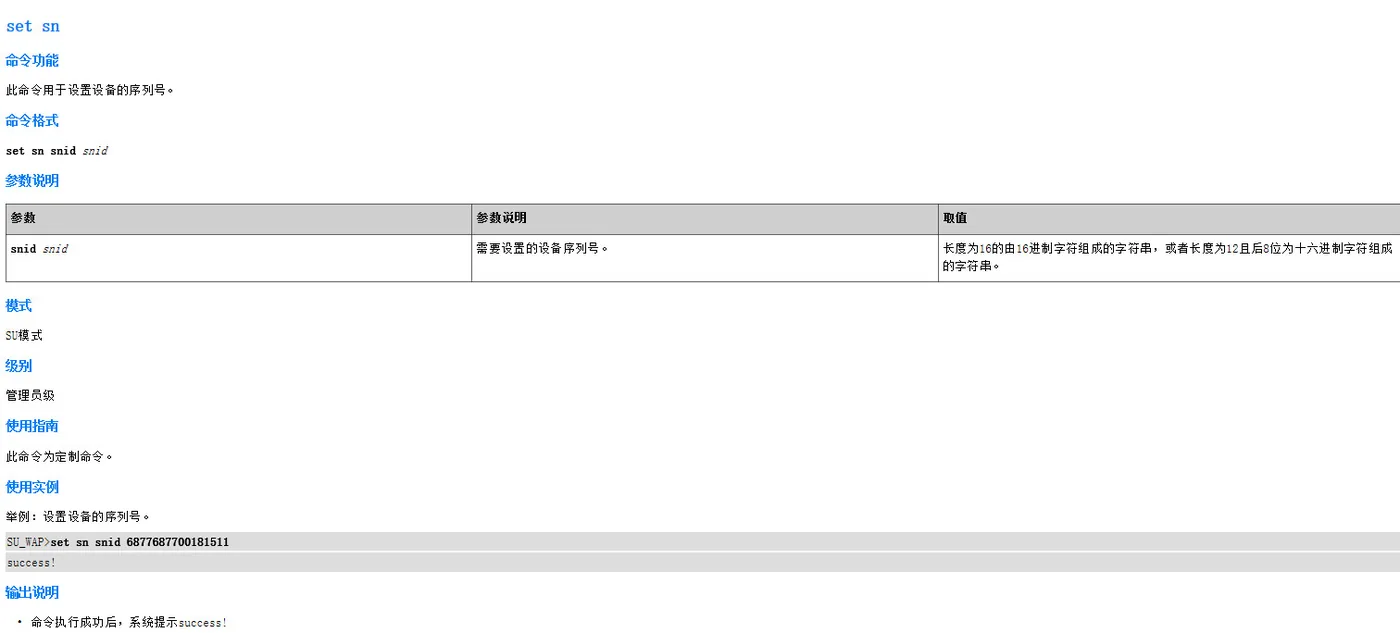
set sn 的命令说明。序列号要求 16 位十六进制,或者 12 位加 8 位十六进制后缀,位数不对会直接报错。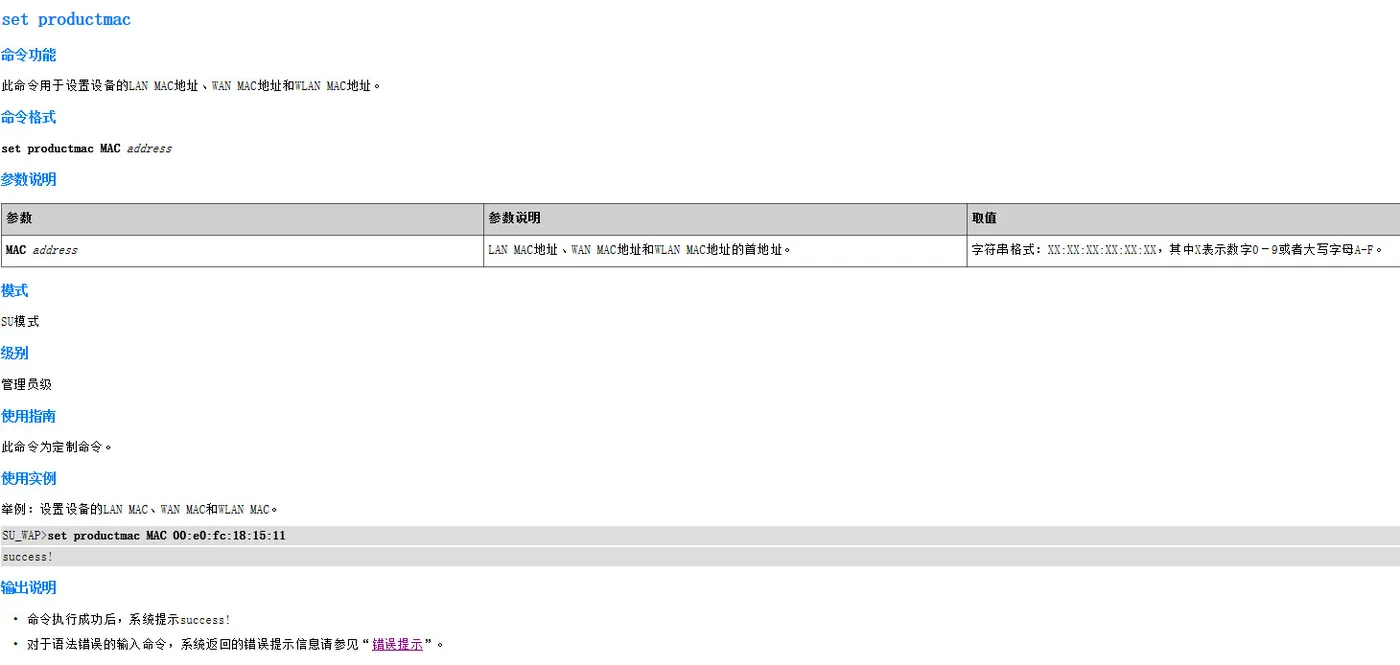
set productmac 一次设置 LAN、WAN、WLAN 三类 MAC,格式是 XX:XX:XX:XX:XX:XX。MAC 要成组改。这一串地址是按顺序递增的,只改首地址、不改后面的,各口 MAC 会撞车。改之前把机身标签拍下来,PON NO、SN、PROD ID、设备标识都在上面,抄错一位比不改更麻烦。
设备标识的格式是 XXXXXX-XXXXXXXXXXXX。前 6 位是主 LAN MAC 前缀,中间那段对应 0x00000019,最后一位是校验。所以改标识必须同步改 0x0a 和 0x25;只改 19,前缀对不上,运营商侧照样判定不是同一台设备。
边界还是要说清楚:改 SN 和 MAC 的合理场景只有“旧机坏了、换同型号新机、把身份迁过去”,而且最好先在运营商侧报备。拿它绕过绑定、蹭别人的宽带,不在维修的范围内,出了问题也不值得。
光模:只能在这两种里选
V173-50 的上行只支持 GPON 和 XG-PON。set upport mode 的参数表里有 16 种模式,但这台机器能用的只有 1(GPON)、4(自适应)、5(XGPON)这几个,具体用哪个取决于线路侧。
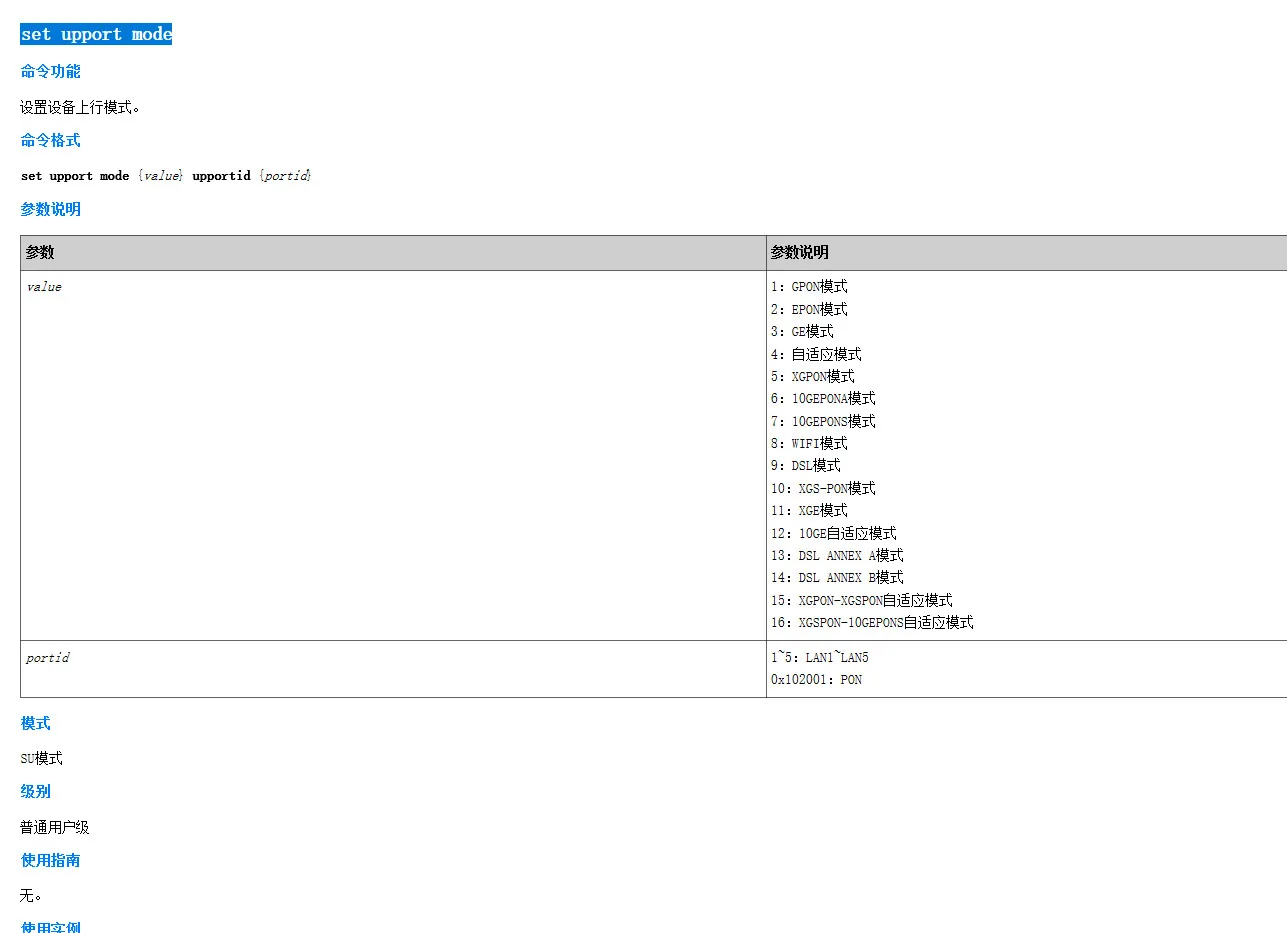
set upport mode 的参数表。V173-50 只看 1、4、5 三项,6 是 10G EPON,这台机器的光模块不支持。SU_WAP>display access mode
SU_WAP>set upport mode 4 upportid 0x102001
SU_WAP>reboot4 是自适应,让设备自己判断线路是 GPON 还是 XG-PON。如果线路明确,也可以直接写 1 或 5。改成 6 不会让设备多出 10G EPON 能力,只会在启动后注册失败,最后还得改回来。
光模切换完成后,PON 灯从快闪变常亮才算注册成功。一直快闪说明 OLT 没认,先核对 LOID/Password,再核对模式,最后才怀疑光功率。
想对照看 XG-PON 的光模块和主板布局,可以翻 移动 F7005MV3 的拆解。同样是万兆机,光接收部分的结构能帮你判断手里的模块属于哪一代,不至于把 GPON 模块当成 XG-PON 用。
光功率的参考范围和 V173 一样:收光在 -8 到 -27 dBm 之间一般能用,低于 -27 dBm 先查尾纤、法兰和分光器。新机器注册不上,先看收光,再看 LOID,最后才动 boardinfo;顺序反了会把一个光路问题当成配置问题查半天。
备份和救砖
装备包刷写会动 boardinfo 和 LAN MAC,虽然不碰分区,但配置改错照样会让设备起不来。刷之前做一次分区备份,成本很低。
cat /proc/mtd
dd if=/dev/mtd0 of=/dev/shm/0.bin
cd /dev/shm
tftp -p -l 0.bin -r 0.bin 192.168.100.2
rm -f /dev/shm/0.bin
先 cat /proc/mtd 看分区表,R24 的编号和 R22 不一定一样,别照抄别人的 0 到 12。/dev/shm 是内存盘,一次备一个分区、传完就删,塞满会导致后续命令全部失败。
jffs2 整个目录也打包一份,配置、地区包、插件都在里面:
cd /mnt/jffs2
tar -czf /tmp/jffs2bak.tar.gz *
cd /tmp
tftp -p -l jffs2bak.tar.gz -r jffs2bak.tar.gz 192.168.100.2
救砖分三种情况。能 Telnet 进 100.1:把原始 boardinfo 传回去,EquipMode.sh off,重启。只能进 1.1、Web 打不开:检查 Equip.sh 是不是还在,执行 rm /mnt/jffs2/Equip.sh 后重启。连 Telnet 都不通:可以试着用 ONT 工具重刷一次装备包,刷不进去就只能上串口。
先分清“假砖”和“真砖”。灯亮、网卡能协商、能 ping 通任意一个管理地址,都是假砖,配置问题;灯全灭、插网线网卡没反应、串口也没输出,才是真砖。假砖不要拆机,拆了反而丢保修。
救砖时不要连续重试。第一次失败先查网段、防火墙和灯态,第二次失败就停下来核对 boardinfo 与包版本;连着刷三五次,很容易把还能 Telnet 的设备写成只能上串口。装备包每刷一次都会重置 boardinfo 和 LAN MAC,把日志、灯态、网段记下来,比再点一次启动有用。尤其是手里只有一台机器的时候,别拿它练手。
救砖的顺序也是固定的:先恢复原始 boardinfo,再考虑重刷装备包,最后才动分区。马上重刷看着快,但它会把 boardinfo、LAN MAC 和插件再清一遍,原本只是改错一个字段的问题,会变成整机重配。先恢复,再重刷,能少走很多弯路。
重刷装备包之前先想清楚:包里的脚本会重置 boardinfo、LAN MAC 和插件,刷一次等于再做一遍公版初始化。配置没备份,刷完就得从零配。
排障表
出问题时先把现场记下来:光猫灯态、网卡地址、能不能 ping 通、ONT 工具的成功总数、日志最后一行。这五项拷下来,排查就不用靠回忆。很多人只记得“刷失败了”,再问具体到哪一步就说不清,只能从头再来一遍。
| 现象 | 大概率原因 | 处理 |
|---|---|---|
| 成功总数一直是 0 | 网卡选错、防火墙、没复位 | 核对网卡、关防火墙、复位后重来 |
| 灯不闪 | 没进升级状态 | 断电重启光猫,重新点启动 |
| 刷完 Web 打不开 | 装备模式只开 Telnet | 正常现象,走 100 网段 Telnet |
| 100.1 ping 不通 | 网卡没改或没重启 | 改成 100.2,确认网线直连 |
| Telnet 密码不对 | 装备模式密码是 admin | 不是 adminHW,也不是 Hw8@cMcc |
| 改完 CHINA 还是运营商界面 | 只改了一个文件或没选 V5 | 两个文件都改,V5 保存,回传覆盖 |
| 改完 Web 还是打不开 | EquipMode.sh 没关 | 执行 off,等提示后重启 |
| PON 一直快闪 | LOID 错或光模模式不对 | 核对 LOID,display access mode 看模式 |
| 能登录但不能上网 | WAN 没建或 VLAN 错 | 手动建上网连接,按当地填 VLAN |
| 超密过几天被改回去 | TR069 重新下发 | 停用 TR069 连接,改掉默认超密 |
| 刷完只亮电源灯 | 写入中断或刷错包 | 尝试重刷装备包,不行上串口 |
还有一个容易误判的现象:改完 CHINA 重启,登录页出来了,但账号 telecomadmin 进不去。先确认密码是 admintelecom 而不是 admin;再确认是不是浏览器缓存了旧页面,换个无痕窗口试。都不行,就把原始 boardinfo 传回去,从头再改一遍,别在登录页上反复试密码。
工具下载
文章里用到的四个文件已经整理到 GitHub,README 里有文件清单、SHA256 和使用顺序。下载后先核对哈希,再运行。
仓库地址:github.com/dellzou/Huawei_V173-50_Flashing_Software_and_Tutorial
| 文件 | 用途 |
|---|---|
ONT_V100R002C00SPC253.exe | OBSCTool,2025-04-30 编译,刷装备包用 |
V173-50_enable_package.bin | R24 装备包,115,403 字节 |
HW_Dollar2.exe | 编辑 hw_boardinfo,V5 模式保存 |
tftpd64.exe | TFTP 服务端,取回和回传 boardinfo |
PKSIZE 完全一致。原始日志里带着设备的 SN 和 MAC,没有上传到仓库。文章里引用的是字段含义和时间线,不涉及具体设备身份。
仓库是公开的,exe 被杀软误报是常态,SHA256 用来确认文件完整。装备包不是固件,只有 115 KB,别指望它能当系统包刷。
如果你觉得这篇文章不错,有用的话可以点击下面的“赞赏”支持作者,你的支持是我更新的动力(饿饿吃饭)。
Comments NOTHING